
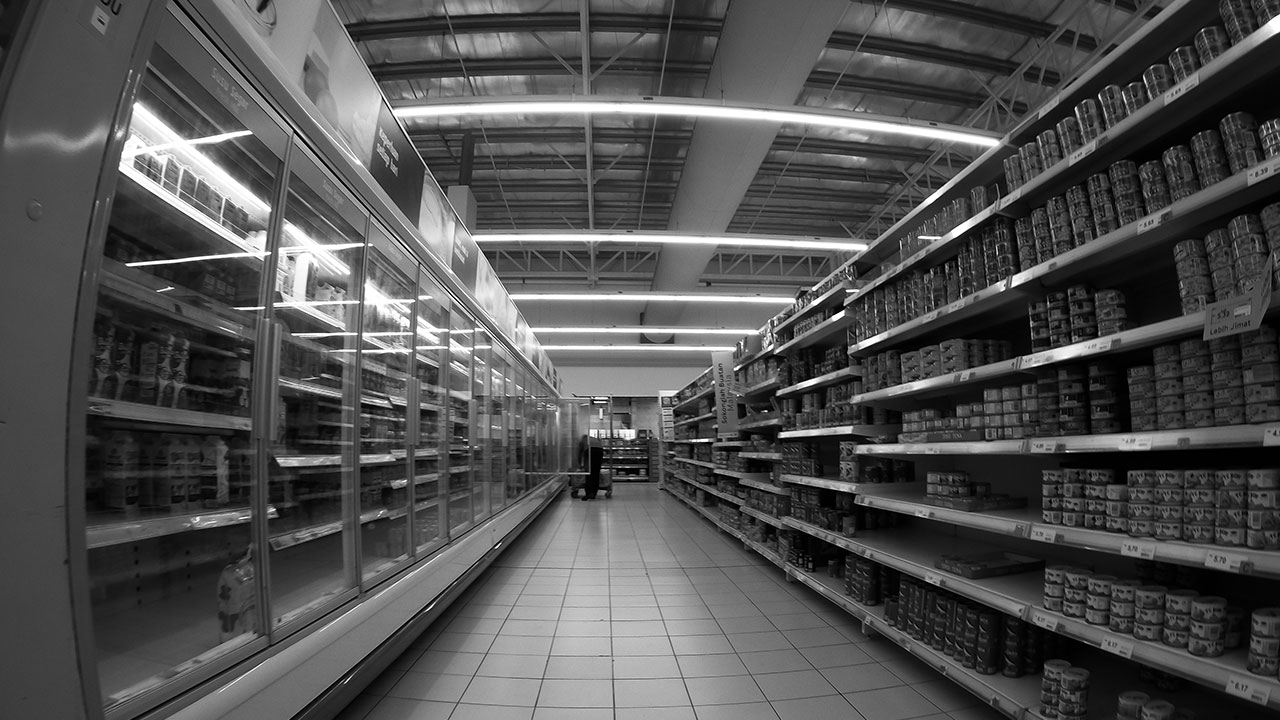

La manipulación remota de los sistemas de refrigeración de cientos de supermercados franceses convirtió una intrusión informática en alimentos estropeados, incendios en algunos establecimientos y pérdidas estimadas en decenas de millones de euros. El incidente traslada una advertencia directa a las empresas españolas: un equipo industrial conectado y mal protegido puede interrumpir procesos físicos esenciales y afectar a la continuidad del negocio.
Durante la noche del 11 al 12 de octubre, los atacantes elevaron hasta 50 grados la temperatura de determinados equipos, según la información de Reuters recogida por Euronext. Las cadenas afectadas tuvieron que retirar productos de la venta y afrontar disrupciones operativas que desbordaron el ámbito habitual de una incidencia tecnológica.
El caso ilustra el alcance empresarial de la ciberseguridad industrial, un terreno que abarca la tecnología operacional u OT encargada de controlar instalaciones y procesos. Babel considera que esta exposición debe gestionarse como un componente directo de la continuidad de negocio, con la participación coordinada de tecnología, operaciones y mantenimiento.
Juan Francisco Cornago, director de Ciberseguridad de Babel, resume el riesgo de trasladar el ataque desde la pantalla hasta la actividad física: «No solo están en juego datos de clientes o la caída de una web: puede verse afectada la operación de una tienda, una fábrica, un almacén o un edificio».
Equipos antiguos y accesos remotos expuestos
La refrigeración es una manifestación visible de un problema que también afecta a sistemas de climatización, producción industrial, logística, gestión energética y control de edificios. Muchos de estos entornos tienen ciclos de vida prolongados y fueron diseñados antes de que la conexión permanente y el mantenimiento remoto se convirtieran en prácticas habituales.
Conectar esas instalaciones facilita la supervisión centralizada, permite resolver averías a distancia y reduce desplazamientos. La exposición aumenta cuando la empresa desconoce qué equipos mantiene operativos, qué versión de software utilizan, si todavía reciben actualizaciones o quién puede acceder a ellos. La comodidad operativa pasa entonces a depender de controles que quizá nunca se definieron de forma expresa.
El CERT-FR identificó compromisos en controladores Danfoss AK-SM y AK-SC, además de equipos Copeland xweb y Dixell xweb. En su alerta sobre los controladores de refrigeración afectados, el organismo francés consideró contraria a las buenas prácticas la exposición directa de las interfaces de gestión a internet y recomendó retirarlas, actualizar los dispositivos y restablecer el acceso mediante VPN o redes protegidas.
La alerta añadió que las campañas probablemente seguían activas. También advirtió de que restaurar un equipo a sus valores de fábrica resulta insuficiente si continúa expuesto y carece de parches. Parte de las unidades afectadas eran productos antiguos que habían llegado al final de su vida útil y ya no recibían actualizaciones de software o seguridad, según la explicación de Danfoss recogida por Le Monde.
El inventario OT condiciona la respuesta
Para una empresa, la primera barrera es saber qué tiene conectado. Un inventario actualizado debe identificar cada activo, su versión, su estado de soporte, su ubicación y el responsable de administrarlo. Sin esa base, una alerta de un fabricante o de una autoridad puede llegar a tiempo y aun así no traducirse en una actuación, porque la organización no sabe si dispone del equipo vulnerable.
La asignación de responsabilidades también resulta determinante. Las instalaciones industriales suelen quedar repartidas entre los departamentos de TI, operaciones, mantenimiento y proveedores especializados. Esa fragmentación puede dejar accesos activos más tiempo del necesario, cuentas con privilegios excesivos o equipos sin un propietario encargado de revisar su seguridad y sustitución.
El control remoto requiere conocer quién entra, con qué permisos, durante cuánto tiempo y desde qué ubicación. Limitar los privilegios, registrar las conexiones y revocar las credenciales que han dejado de ser necesarias reduce la superficie de ataque. También permite tratar el acceso de proveedores como una autorización temporal y supervisada, en lugar de mantener una puerta permanente hacia instalaciones críticas.
La posible dimensión europea refuerza la relevancia para España. Reuters informó de que un analista de inteligencia de amenazas de Sekoia había detectado posibles equipos afectados también en España, Portugal, Polonia, Alemania y Bélgica. El dato no permite determinar cuántas organizaciones españolas estuvieron comprometidas, pero apunta a una exposición tecnológica compartida por varios mercados.
Detectar el ataque sin depender del controlador
La monitorización plantea otra dificultad: si el controlador está comprometido, la información que ofrece puede dejar de ser fiable. Babel recomienda contrastarla con señales independientes, como cambios inesperados de configuración, accesos fuera de horario, actividad simultánea en distintas instalaciones o mediciones procedentes de sensores externos.
Antes de incorporar nuevas herramientas, la empresa necesita conocer el funcionamiento normal de cada sistema y definir qué desviaciones deben generar una alerta. Esa referencia permite distinguir una incidencia operativa de una manipulación y acortar el tiempo entre el primer comportamiento anómalo y la intervención de los equipos responsables.
La arquitectura centralizada añade eficiencia, aunque también puede concentrar el impacto si una misma consola o cuenta controla instalaciones distribuidas por todo un territorio. La segmentación de redes y la conservación de capacidades locales permiten que una tienda, fábrica o almacén mantenga determinados procesos aunque la supervisión central quede comprometida.
Cornago plantea esa resiliencia como criterio de diseño: «No se trata de desconectar la industria, sino de conectar con criterio: separar redes, limitar privilegios, mantener capacidades locales de operación y prever qué procesos deben seguir funcionando, aunque falle la supervisión central».
Para los equipos directivos, la consecuencia operativa es concreta: el inventario OT, la retirada o el aislamiento de dispositivos sin soporte, la revisión de accesos externos y los procedimientos de funcionamiento local deben incorporarse a los planes corporativos de continuidad. De ello depende que una vulnerabilidad técnica permanezca acotada o termine deteniendo un proceso físico esencial.