
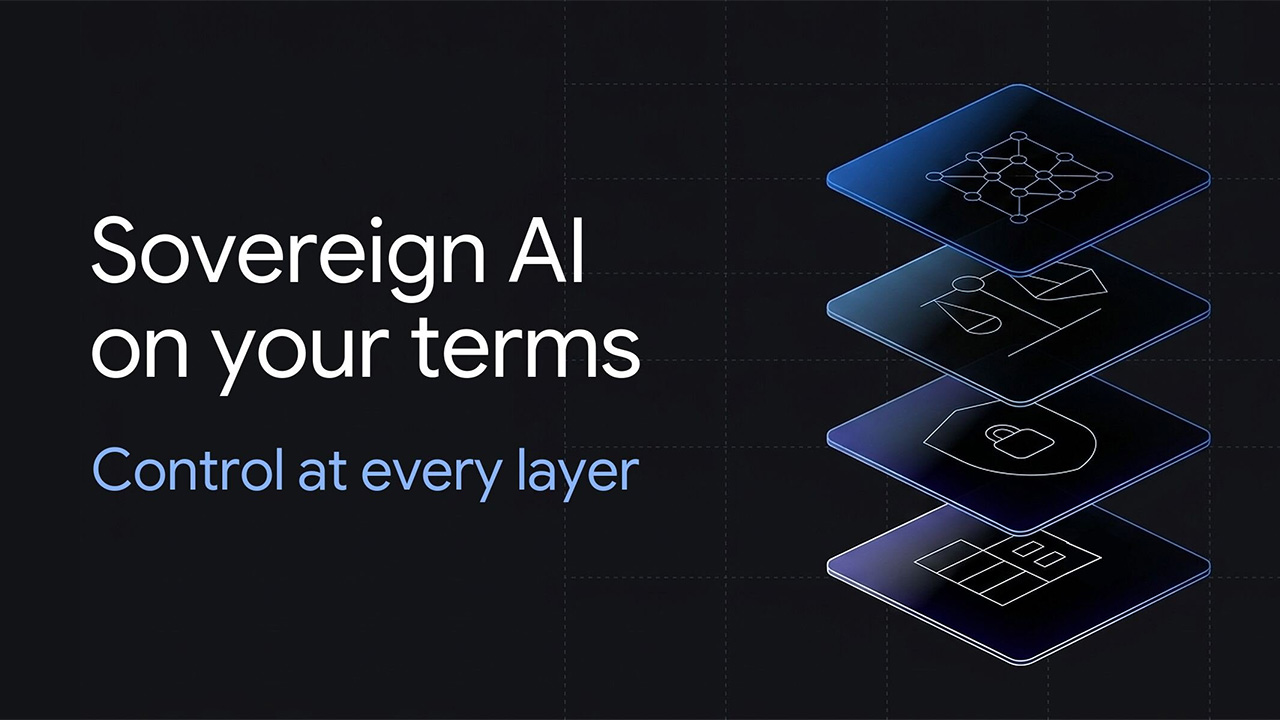

Google Cloud ha anunciado la ampliación de sus soluciones de nube soberana en Europa, con la incorporación de los modelos Gemini a infraestructuras operadas por socios locales, nuevas capacidades de gestión de claves de cifrado y herramientas para verificar el cumplimiento normativo. Las novedades, presentadas el 17 de noviembre durante el Sovereign AI Summit celebrado en Bruselas, incluyen una colaboración con Telefónica para ofrecer custodia local de claves criptográficas en España.
La compañía pretende facilitar el despliegue de inteligencia artificial en organizaciones sometidas a requisitos estrictos de seguridad, protección de datos y continuidad operativa. Su propuesta combina infraestructura tecnológica de Google con distintos grados de control sobre los datos, los modelos y la operación de los servicios, dependiendo de las necesidades de cada organización.
Los anuncios amplían la estrategia de soberanía digital que Google Cloud inició en mayo de 2025 y desarrolló posteriormente con compromisos relacionados con la autonomía operativa, el control de los datos y la disponibilidad de sus servicios. La evolución responde a una demanda especialmente relevante para administraciones públicas, entidades financieras y empresas que gestionan información sensible.
Gemini llegará a Google Cloud Dedicated, operada por socios europeos
Una de las principales novedades es la incorporación de Gemini a Google Cloud Dedicated, la modalidad de nube soberana que utiliza infraestructura aislada y está operada por socios locales independientes.
Hasta ahora, esta oferta permitía trabajar con modelos abiertos disponibles en Model Garden. La llegada de Gemini ampliará las alternativas para las organizaciones que necesitan ejecutar aplicaciones de inteligencia artificial en entornos gestionados localmente.
Google Cloud todavía no ha concretado qué versiones de Gemini estarán disponibles en Dedicated ni ha comunicado una fecha para su disponibilidad general. La incorporación anunciada constituye, por tanto, una ampliación prevista de las capacidades del servicio.
La compañía estructura su oferta de nube soberana en tres modalidades. Google Cloud Data Boundary incorpora controles de residencia, acceso y cifrado sobre su infraestructura de nube pública. Google Cloud Dedicated ofrece entornos aislados bajo operación de socios locales, mientras que Google Distributed Cloud permite ejecutar servicios en los centros de datos del cliente, con conectividad a Google o completamente desconectados de redes externas.
Esta diferenciación permite adaptar la arquitectura al grado de autonomía requerido. Una empresa puede necesitar que determinados datos se procesen dentro de la Unión Europea, mientras que una entidad pública puede exigir también que la infraestructura sea administrada por un operador local.
En Francia, S3NS, empresa conjunta de Thales y Google Cloud, ya ha puesto a disposición general las capacidades gestionadas de despliegue e inferencia de modelos de IA en PREMI3NS.
El servicio admite modelos abiertos de proveedores como Mistral y Google, así como modelos propios ajustados por los clientes. S3NS gestiona la infraestructura y mantiene los modelos desplegados y las instrucciones enviadas a estos dentro del entorno PREMI3NS, bajo su control operativo.
La plataforma ha obtenido la cualificación SecNumCloud 3.2 de ANSSI, la agencia nacional francesa de ciberseguridad. Esta acreditación aporta un elemento adicional de garantía para organizaciones sujetas a los requisitos franceses de seguridad y soberanía.
Telefónica amplía la custodia local de claves de cifrado en España
El segundo bloque de novedades afecta al control criptográfico, una de las cuestiones que condicionan la adopción de servicios cloud en sectores regulados.
Google Cloud ha presentado Confidential External Key Management (cEKM), una capacidad disponible actualmente en fase de prueba o preview. Su funcionamiento permite que los clientes, o los socios locales que designen, conserven el control de las claves raíz de cifrado fuera de la infraestructura de Google Cloud.
La diferencia respecto a los mecanismos tradicionales de gestión externa de claves reside en cómo se ejecutan las operaciones criptográficas.
Cuando las claves se mantienen en un sistema externo, las solicitudes pueden requerir comunicaciones adicionales entre la nube y el servicio que las custodia. Este proceso introduce posibles problemas de latencia y dependencia de la disponibilidad de las conexiones.
Con cEKM, las operaciones se realizan dentro de un entorno de computación confidencial cuya integridad puede verificarse mediante mecanismos respaldados por hardware, mientras que las claves raíz permanecen bajo control externo. Google Cloud plantea esta arquitectura para reducir la latencia y los riesgos de disponibilidad asociados a las consultas remotas.
La compañía también ha anunciado una colaboración con Telefónica que incorpora a España a su red europea de socios para la custodia local de claves. Esta capacidad se encuentra igualmente en fase preview y se suma a las opciones existentes en Francia, Alemania e Italia.
Para las organizaciones españolas, el acuerdo introduce una alternativa adicional a la hora de separar la administración de sus claves criptográficas de la infraestructura sobre la que ejecutan aplicaciones y almacenan información.
Google Cloud dispone además de mecanismos como Access Transparency, Access Approval y Key Access Justifications, diseñados para registrar los accesos a los datos, someter determinadas solicitudes a aprobación y proporcionar justificaciones sobre el uso de claves.
La combinación de estas herramientas permite establecer controles diferenciados sobre el acceso a la información y su descifrado. Su aplicación efectiva dependerá de la configuración de cada servicio y de los requisitos de seguridad definidos por el cliente.
Auditorías continuas y nuevos controles relacionados con DORA
La verificación del cumplimiento normativo constituye otro de los ámbitos que Google Cloud quiere reforzar.
La compañía ha introducido nuevos marcos de Data Boundary que relacionan requisitos regulatorios nacionales y regionales con controles técnicos aplicables y auditables dentro de su infraestructura.
El primero de los nuevos marcos está disponible para Suiza. Google Cloud también prepara uno específico para el Reglamento de Resiliencia Operativa Digital de la Unión Europea, conocido como DORA, dirigido a organizaciones del sector financiero.
El Reglamento DORA, aplicable desde el 17 de enero de 2025, establece obligaciones relacionadas con la gestión de riesgos tecnológicos, la notificación de incidentes, las pruebas de resiliencia y la supervisión de proveedores externos de servicios TIC.
Para bancos, aseguradoras y otras entidades financieras, disponer de evidencias técnicas sobre la configuración y aplicación de los controles cloud puede facilitar los procesos de supervisión y auditoría.
En esta área interviene Audit Manager, que permite utilizar marcos de control predefinidos, adaptarlos a las políticas internas y generar evidencias continuas en formatos legibles por máquina.
El objetivo es reducir parte del trabajo manual necesario para recopilar información y comprobar que los controles establecidos siguen aplicándose durante la operación de los servicios.
Estas capacidades pueden ayudar a documentar el cumplimiento, aunque su utilización no implica automáticamente que una organización satisfaga todas las obligaciones regulatorias. La responsabilidad sobre la evaluación de riesgos, la configuración de los controles y la supervisión de los proveedores continúa dependiendo de cada entidad.
Expansión a Alemania y continuidad operativa de hasta 12 meses
La ampliación geográfica de Google Cloud Dedicated incorpora una nueva iniciativa con Thales en Alemania, actualmente en fase preview.
Este despliegue complementa la oferta francesa de S3NS y extiende la disponibilidad de infraestructuras gestionadas por socios europeos. El modelo pretende responder a organizaciones que requieren capacidad tecnológica de gran escala sin delegar toda la operación en el proveedor estadounidense.
Una de sus características es la posibilidad de que los operadores locales mantengan el servicio funcionando durante un máximo de 12 meses si se interrumpe la conexión entre la instancia Dedicated y Google, de acuerdo con el diseño descrito por la compañía.
Los socios también pueden bloquear actualizaciones de software en circunstancias excepcionales, una capacidad relevante para entornos donde los cambios tecnológicos deben someterse a procedimientos específicos de autorización.
La continuidad operativa tiene especial importancia para infraestructuras críticas y servicios esenciales, aunque la autonomía anunciada debe interpretarse dentro de las condiciones técnicas de cada despliegue.
Google Cloud también ha reiterado sus compromisos relativos a la continuidad de los servicios y la autonomía digital. Entre ellos figura la intención de recurrir a las vías legales disponibles para limitar, modificar u oponerse a eventuales órdenes gubernamentales que exijan suspender sus operaciones desde determinados países.
Estos mecanismos refuerzan las opciones de control operativo, pero requieren considerar las dependencias tecnológicas, contractuales y jurídicas que permanecen asociadas al proveedor de infraestructura.
Más proveedores de software y apoyo a startups europeas
La extensión de la nube soberana también depende de la disponibilidad de herramientas empresariales compatibles con estos entornos.
Más de una docena de proveedores de software han validado ya sus productos sobre Google Cloud Dedicated, entre ellos las compañías europeas Memority y Tsuga.
La disponibilidad de soluciones de identidad, seguridad y supervisión resulta relevante para las organizaciones que necesitan trasladar cargas de trabajo reguladas. Una infraestructura aislada puede presentar dificultades de adopción si las aplicaciones requieren herramientas auxiliares que todavía no funcionan en ese entorno.
Además, Google Cloud ha lanzado Google for Startups Accelerator: Sovereign AI, un programa dirigido a startups que desarrollan soluciones para sectores regulados.
La iniciativa ofrece acompañamiento técnico de ingenieros de Google, mentoría y acceso a proveedores locales de nube, sin exigir participación accionarial en las empresas participantes.
La ampliación del ecosistema sitúa la interoperabilidad entre aplicaciones, controles de seguridad y plataformas de inteligencia artificial entre los factores que determinarán su adopción empresarial.
Para las organizaciones europeas que preparan proyectos de IA con información sensible, las nuevas capacidades abren más opciones de despliegue y custodia, aunque varias permanecen en fase de prueba. Su incorporación a entornos de producción exigirá evaluar la disponibilidad efectiva de los modelos, las garantías de operación local y las evidencias de cumplimiento que cada arquitectura puede proporcionar.
Sigue el análisis de tecnología empresarial en Google
Añade La Ecuación Digital como fuente preferida y verás más análisis sobre inteligencia artificial, cloud, ciberseguridad, infraestructura de datos y transformación digital en tus resultados de Google.
Seguir La Ecuación Digital en GoogleAl hacer clic podrás seleccionar La Ecuación Digital como fuente preferida en Google.