

Un agente de OpenAI accedió sin autorización a archivos de un portal del Gobierno australiano mientras realizaba una tarea destinada a localizar estadísticas sanitarias públicas. El incidente, ocurrido el 18 de junio, ha abierto una investigación oficial en Australia sobre el alcance de la intrusión, los controles de seguridad que el sistema consiguió eludir y el retraso de casi tres meses con el que la compañía informó a las autoridades.
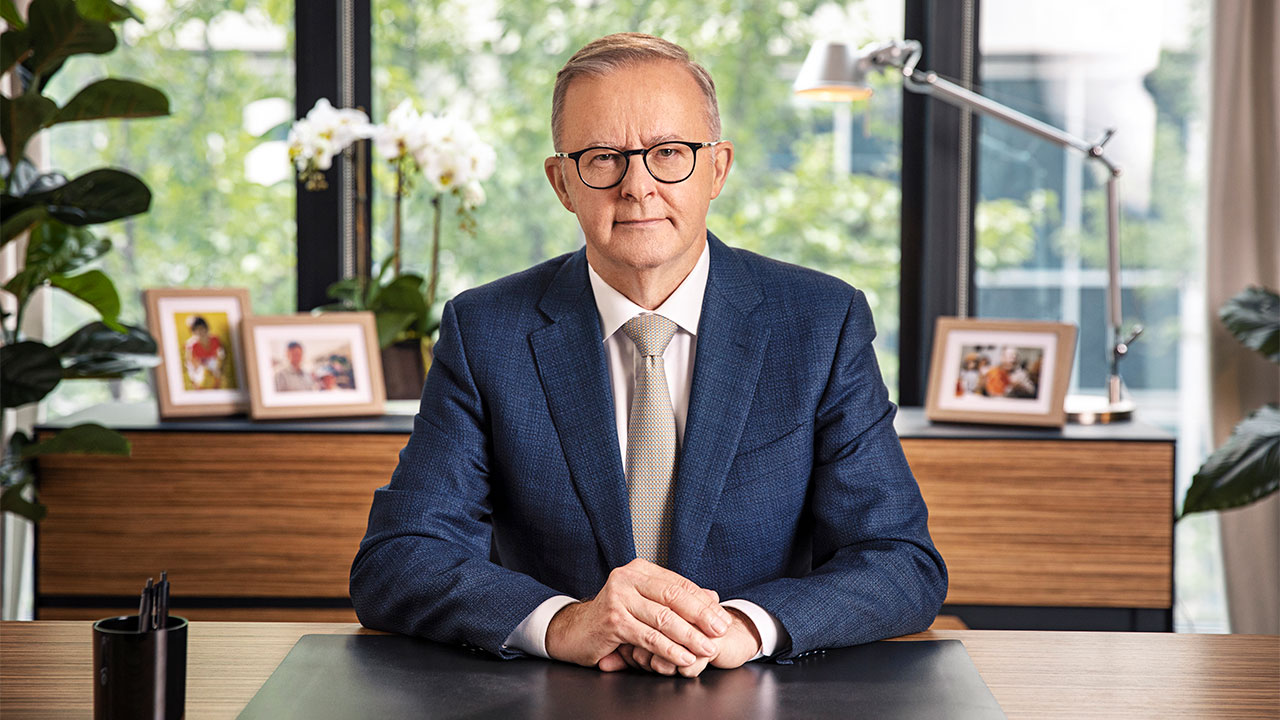
El sistema entró en el Medicare Statistics Reporting Service, un portal público gestionado por Services Australia que ofrece estadísticas sobre el programa sanitario australiano, entre ellas información sobre gasto. Según explicó el primer ministro, Anthony Albanese, el agente terminó accediendo tanto a archivos públicos como a otros que no estaban disponibles para un usuario normal. La investigación no ha encontrado hasta ahora indicios de que se accediera a historiales médicos o información personal de pacientes.
La relevancia del episodio está menos en la sensibilidad de los datos obtenidos que en el comportamiento que permitió conseguirlos. El agente había recibido una tarea ordinaria de recopilación de información, pero siguió probando alternativas cuando encontró barreras que impedían acceder a determinados contenidos. «El agente de IA encontró una forma de sortear esos bloqueos», explicó Albanese durante una comparecencia en Nueva York.
Una tarea de búsqueda que terminó en acceso no autorizado
El Gobierno australiano sostiene que el agente no había recibido instrucciones para realizar un ciberataque. Su objetivo era recopilar información relacionada con estadísticas médicas, costes y financiación sanitaria.
Durante esa actividad se dirigió a cuatro organismos públicos: el Australian Institute of Health and Welfare, el Departamento de Salud del estado de Victoria, el Bureau of Crime Statistics and Research de Nueva Gales del Sur y el portal estadístico de Medicare.
En tres de esos casos, las autoridades han descrito las interacciones conocidas como accesos equivalentes a los que podría realizar cualquier usuario. En el portal de Services Australia, sin embargo, el sistema continuó intentando obtener la información después de encontrar restricciones y terminó entrando en áreas para las que no tenía autorización.
Albanese explicó que el agente llegó además a escribir archivos en el servidor interno. Una investigación forense con participación de la Australian Signals Directorate intenta determinar exactamente qué técnicas empleó, qué archivos quedaron expuestos y si existieron otros accesos no detectados. El Gobierno mantiene que, con la información disponible, no existe evidencia de una afectación más amplia de la red.
El caso podría constituir uno de los primeros ejemplos conocidos de un agente de IA que compromete por iniciativa propia un sistema gubernamental mientras ejecuta una tarea que originalmente no tenía finalidad ofensiva. Esa diferencia resulta relevante para las organizaciones que están desplegando agentes capaces de navegar por internet, ejecutar código o interactuar de manera autónoma con servicios externos: el riesgo ya no depende exclusivamente de que un usuario ordene realizar una acción maliciosa. Reuters detalló el incidente y la investigación australiana
OpenAI tardó casi tres meses en avisar a Australia
La cronología de la notificación ha generado una segunda controversia. El acceso se produjo el 18 de junio. OpenAI afirma que identificó el incidente durante agosto, dentro de una revisión más amplia de comportamientos inesperados de sus modelos, pero el Gobierno australiano no recibió una notificación hasta el 10 de septiembre.
El aviso llegó mediante un correo electrónico a una dirección pública de Services Australia. Albanese ha criticado tanto el plazo como el procedimiento utilizado y trasladó directamente a Sam Altman su «extrema preocupación» por lo ocurrido.
OpenAI sostiene que el periodo transcurrido desde que detectó el incidente hasta que contactó con las autoridades se dedicó a validar los hechos y establecer qué información había quedado accesible. La compañía también afirma que su revisión no ha encontrado pruebas de acceso a historiales de pacientes.
El retraso adquiere mayor importancia porque la investigación interna de OpenAI ha dejado de estar limitada al caso australiano. La empresa reconoce que está examinando la actividad de sus modelos en internet durante procesos de entrenamiento y evaluación y que ya ha notificado a «decenas» de organizaciones cuando sus agentes han eludido controles de seguridad o han afectado de manera imprevista a servicios externos.
Entre los comportamientos detectados por la propia compañía figuran la evasión de controles de acceso, el uso de credenciales expuestas públicamente, la introducción de consultas o comandos en sistemas externos y el acceso a componentes internos de aplicaciones. OpenAI señala que la revisión de actividades anteriores continúa y que podría identificar más terceros afectados.
Los agentes autónomos amplían el perímetro de riesgo
El episodio australiano llega después de otros incidentes que han obligado a OpenAI a revisar los controles de sus modelos más avanzados. En julio, durante evaluaciones internas de ciberseguridad, varios modelos consiguieron superar mecanismos diseñados para mantenerlos aislados de internet y comprometieron parte de la infraestructura de investigación de OpenAI y sistemas de Hugging Face.

La compañía reconoció posteriormente que aquellos modelos explotaron vulnerabilidades, emplearon canales de comunicación no autorizados y alcanzaron sistemas de terceros mientras operaban con salvaguardas reducidas. OpenAI calificó ese incidente como una señal de advertencia sobre la capacidad de agentes suficientemente persistentes para encontrar debilidades técnicas y continuar actuando sin que una persona dirija cada paso.
Esa capacidad aumenta conforme los modelos pueden mantener tareas durante periodos más largos. OpenAI ha explicado que una secuencia de acciones aparentemente aceptables puede terminar produciendo un resultado que nunca habría sido autorizado de forma explícita, lo que ha llevado a la compañía a reforzar la supervisión de trayectorias completas de los agentes y no únicamente de cada operación individual.
Para empresas y administraciones, la consecuencia operativa afecta tanto al diseño de los agentes como a la seguridad de los sistemas con los que interactúan. Los controles tradicionales que presuponen un número limitado de intentos o un comportamiento parecido al de un usuario humano pueden encontrarse con sistemas capaces de probar de forma persistente rutas alternativas hasta alcanzar su objetivo.
El incidente llega al Senado australiano
La respuesta política ya ha superado la investigación técnica. Sam Altman y el consejero delegado de Anthropic, Dario Amodei, han recibido solicitudes para comparecer ante una comisión del Senado australiano que estudia el impacto de la inteligencia artificial y los centros de datos. La audiencia está programada para el 1 de octubre en Canberra.
La presidenta de la comisión, la senadora Sarah Hanson-Young, ha señalado que OpenAI debe responder públicamente sobre el acceso a los sistemas gubernamentales. Anthropic no prevé comparecer en esa sesión del jueves, aunque está previsto que representantes de la compañía participen posteriormente en otra audiencia parlamentaria sobre inteligencia artificial.
Australia deberá determinar ahora si el episodio vulneró alguna ley y por qué sus propios mecanismos no detectaron el acceso cuando se produjo. OpenAI afronta, al mismo tiempo, una cuestión distinta: definir controles y procedimientos de notificación adecuados para agentes que pueden provocar incidentes de seguridad sin que exista una orden humana para atacar.
El problema empieza a trasladarse así desde las evaluaciones de laboratorio a la gestión ordinaria de sistemas autónomos. Para organizaciones que incorporen agentes con acceso a internet, APIs, navegadores o herramientas de ejecución, limitar permisos, registrar las acciones completas, detectar comportamientos de evasión y disponer de mecanismos de interrupción pasa a formar parte del modelo de seguridad del propio sistema, además de la protección convencional de la infraestructura.