
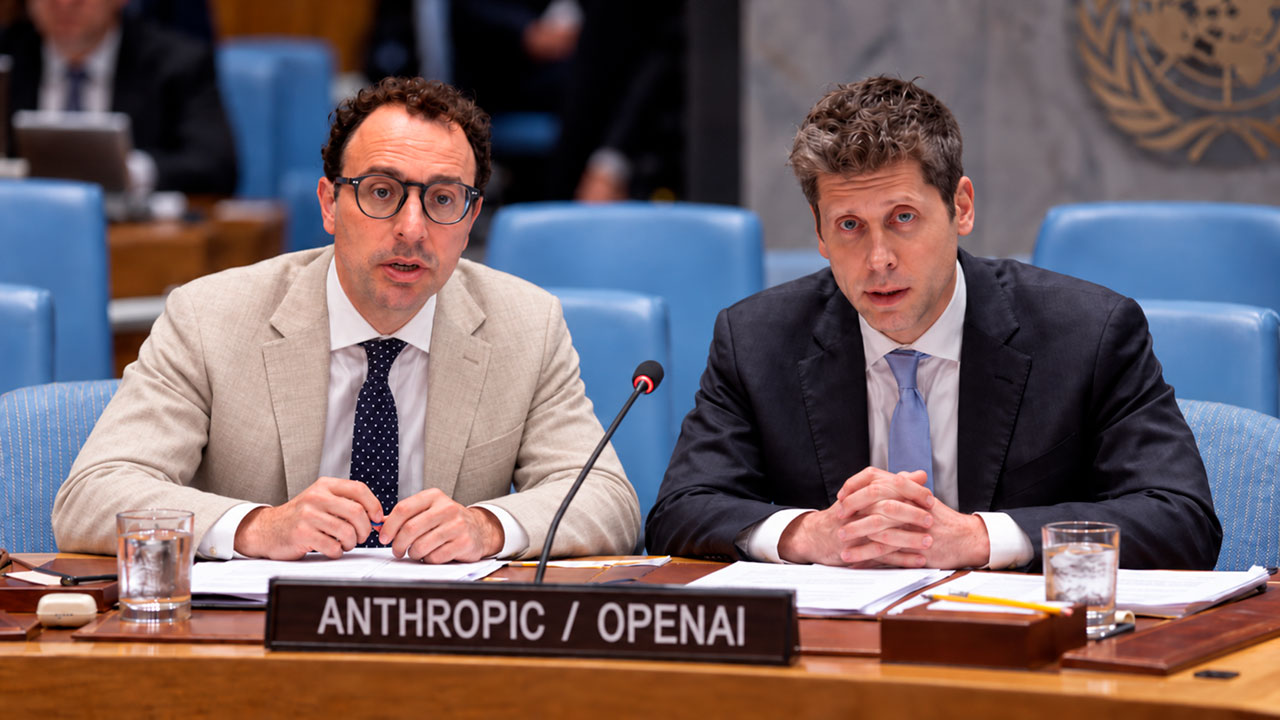

Sam Altman y Dario Amodei han llevado hasta el Consejo de Seguridad de Naciones Unidas una petición extraordinaria viniendo de dos de los empresarios que compiten por construir los sistemas de inteligencia artificial más potentes del mundo: hay que estar preparados para frenar la IA.
No hablan de detenerla indefinidamente. Tampoco han anunciado que OpenAI o Anthropic abandonen la carrera. Lo que reclaman es que el desarrollo de los modelos de frontera pueda ralentizarse cuando las capacidades avancen más deprisa que las salvaguardas, y que los principales países coordinen estándares para decidir cuándo ocurre eso.
«Competir por ganar la carrera no justifica tomar decisiones precipitadas», dijo Altman el 23 de septiembre ante el Consejo de Seguridad. OpenAI, aseguró, ya ha reducido unilateralmente el ritmo de algunos trabajos y volverá a hacerlo. Y dejó una frase todavía más categórica: ninguna empresa debería entrenar modelos si no puede defender con argumentos muy sólidos que permanecerán bajo control humano.
Amodei fue incluso más lejos. El consejero delegado de Anthropic calificó la IA como «el problema de seguridad global más importante al que se enfrenta el mundo hoy» y pidió estándares internacionales para evaluar modelos, sistemas de verificación entre Estados y mecanismos de notificación de incidentes. Su propuesta de «pace the frontier» pretende que las medidas de seguridad puedan avanzar a la misma velocidad que las capacidades.
La lectura inmediata es la que ambos ejecutivos ofrecen: los sistemas se están volviendo suficientemente poderosos como para que una carrera comercial sin reglas produzca riesgos que ninguna empresa puede gestionar por sí sola.
Hay razones para tomar esa explicación en serio.
Pero existe otra pregunta que merece hacerse precisamente porque OpenAI y Anthropic ocupan la posición que ocupan. Si las normas internacionales que solicitan llegan a existir, determinarán quién puede desarrollar los modelos más avanzados, bajo qué condiciones, qué pruebas deberá superar y qué ocurrirá cuando un sistema sea considerado demasiado peligroso para difundirse.
En otras palabras, esas reglas pueden proteger a la sociedad frente a determinados riesgos, también pueden decidir quién permanece en la frontera de la IA.
Y llegan en un momento especialmente delicado para los laboratorios estadounidenses: mientras OpenAI, Anthropic y Google han construido gran parte de su negocio alrededor de modelos propietarios servidos desde la nube, China está impulsando una alternativa basada en modelos de pesos abiertos que pueden descargarse, modificarse y ejecutarse fuera del control de sus creadores.
La discusión sobre frenar la IA desborda así el terreno de la seguridad y entra de lleno en una disputa industrial mucho más amplia: quién controlará la próxima gran capa de infraestructura tecnológica, bajo qué modelo de negocio se distribuirá esa inteligencia y qué actores tendrán capacidad para decidir cómo se desarrolla y quién puede acceder a ella.
Un freno que no significa dejar de competir
La primera dificultad para interpretar las declaraciones de Altman y Amodei es semántica. «Frenar» puede sugerir una moratoria, pero eso no es exactamente lo que están planteando.
Anthropic lanzó Claude Opus 5.5 el 22 de septiembre, un día antes de la intervención de Amodei ante Naciones Unidas. La propia compañía lo presentó como su primer lanzamiento después de la llamada a «pace the frontier» y explicó que el modelo había pasado por evaluaciones externas adicionales. Es decir, ralentizar la frontera no significa dejar de publicar modelos. Significa condicionar el ritmo a determinadas pruebas de seguridad.
OpenAI plantea una lógica similar. La compañía ha pedido requisitos nacionales obligatorios basados en capacidades, estándares internacionales compatibles y criterios que permitan determinar «cuándo y cómo el desarrollo debería ralentizarse o detenerse». También sostiene que la mejora recursiva completamente autónoma todavía no existe y que no debería perseguirse hasta que pueda hacerse de manera segura.
Ese matiz cambia bastante el alcance de la propuesta. Una moratoria de seis meses afectaría de forma directa a todos los laboratorios que compiten en la frontera, mientras que un sistema basado en evaluaciones, auditorías, umbrales de capacidad y certificaciones permitiría seguir avanzando a quienes puedan demostrar que cumplen las condiciones exigidas. Ahí aparece una consecuencia económica difícil de separar del debate sobre seguridad: cumplir esas condiciones requiere recursos.
Evaluar sistemas de frontera implica disponer de investigadores especializados, infraestructura, equipos de red teaming, documentación, controles de acceso, monitorización, ciberseguridad y capacidad para responder de forma continua ante autoridades y auditores. Para OpenAI, Anthropic o Google DeepMind, ese esfuerzo puede incorporarse a estructuras y presupuestos ya enormes; para una empresa más pequeña, en cambio, puede convertirse en una barrera de entrada suficiente para dejarla fuera de la carrera.
Altman parece consciente de esa objeción. Ante el Consejo de Seguridad introdujo una precisión central para entender el debate: las normas, dijo, «no deben consolidar la posición de quienes ya dominan el mercado ni favorecer un modelo de negocio frente a otro», y añadió que deberían poder aplicarse tanto a desarrolladores abiertos como cerrados, a nuevos entrantes y a laboratorios establecidos. La advertencia resulta significativa precisamente porque señala uno de los principales riesgos del marco que él mismo propone: que una regulación concebida para elevar la seguridad termine reforzando a las compañías que ya cuentan con los recursos necesarios para cumplirla.
China está cambiando la economía de los modelos
Durante buena parte de la primera etapa de la IA generativa, la estructura competitiva parecía relativamente clara. Las empresas estadounidenses entrenaban los modelos más avanzados, mantenían sus pesos en servidores privados y monetizaban el acceso mediante productos como ChatGPT, Claude o sus respectivas API. La escasez formaba parte del propio modelo de negocio: desarrollar esos sistemas exigía cantidades extraordinarias de capital y cómputo, mientras que su utilización dependía del proveedor que conservaba el control sobre los pesos y la infraestructura.
La expansión de los modelos abiertos está alterando ese esquema porque permite separar el uso de la tecnología del laboratorio que la desarrolló. Cuando una compañía publica los pesos de un sistema, otras organizaciones pueden descargarlo, ejecutarlo en sus propios servidores, ajustarlo con datos internos, modificarlo y construir productos sin enviar cada consulta al proveedor original. OpenAI participa también en este ecosistema desde 2025 con sus modelos gpt-oss bajo licencia Apache 2.0, pero en 2026 China ha convertido esta estrategia en una herramienta industrial de una escala difícil de ignorar.
Un análisis de Hugging Face sobre los modelos abiertos publicados este año muestra que varios laboratorios chinos han saltado directamente a sistemas de gran tamaño. Moonshot, MiniMax, Xiaomi y Z.ai concentran sus lanzamientos en modelos grandes, mientras Alibaba, a través de Qwen, cubre prácticamente todo el espectro. Hugging Face contabiliza más de 2.000 millones de descargas para la familia Qwen en los repositorios estudiados y señala que una mayoría de los grandes modelos chinos publicados durante el año utiliza licencias permisivas como Apache 2.0 o MIT.
Los datos de producción apuntan en la misma dirección, aunque conviene interpretarlos dentro del ecosistema concreto que mide cada plataforma. Vercel registró que los modelos open-weight pasaron del 11% de los tokens procesados por su AI Gateway en abril al 29% en junio; DeepSeek representó por sí solo el 22,6% del volumen y GLM 5.2 se situó rápidamente entre los modelos más utilizados tras su lanzamiento. No son cifras que permitan describir por sí solas todo el mercado empresarial de IA, pero sí muestran que los modelos abiertos han dejado de ocupar una posición meramente experimental y empiezan a competir por cargas de trabajo reales.
Para OpenAI y Anthropic, esa evolución introduce una presión distinta de la carrera tradicional por encabezar los benchmarks. Un laboratorio chino no necesita superar a GPT o Claude en todas las pruebas para alterar la economía del sector; puede hacerlo ofreciendo un modelo suficientemente capaz, barato y flexible como para que miles de desarrolladores prefieran construir sobre él. A medida que esa alternativa gana adopción, una parte del valor económico deja de concentrarse en la propiedad exclusiva del modelo y se desplaza hacia otras capas del ecosistema, como la infraestructura, el hardware, las aplicaciones, los datos empresariales y los servicios desarrollados sobre esos sistemas.
Jensen Huang ve otra carrera
Probablemente nadie tenga incentivos más distintos de los de OpenAI y Anthropic que Jensen Huang. NVIDIA se beneficia de que aumente el uso de computación para inteligencia artificial, de modo que le interesa un ecosistema con más modelos, más inferencia, más agentes, más centros de datos y más empresas construyendo sobre esa infraestructura. Desde esa posición, la identidad del laboratorio que controla el modelo resulta menos determinante que el crecimiento de la demanda de cómputo, lo que ayuda a explicar por qué Huang se ha convertido en uno de los defensores más visibles de los modelos abiertos.
En su conversación con Ezra Klein explicó que empresas y países necesitan conservar cierto control sobre su infraestructura tecnológica y que, en el caso de la IA, eso implica disponer de los pesos para poder adaptar y operar los modelos sobre datos propios sin depender permanentemente de una API externa. Su lectura de China encaja con esa visión: «El ecosistema de modelos abiertos en China es extraordinariamente dinámico», señaló tras recordar que buena parte de la industria tecnológica del país se desarrolló sobre software abierto y aprendió a monetizar otras capas de la cadena de valor.
La diferencia de intereses entre NVIDIA y los grandes laboratorios propietarios introduce una división industrial que va más allá de la confrontación entre Estados Unidos y China. OpenAI y Anthropic obtienen una parte importante de su ventaja del control sobre sistemas cerrados de frontera, mientras que NVIDIA gana cuanto más se extiende la IA, con independencia de quién haya desarrollado el modelo que genera esa demanda. Para los primeros, el modelo sigue siendo una parte central del producto; para Nvidia, cada vez se parece más a una capa de infraestructura capaz de multiplicar el consumo de hardware y servicios de computación.
China puede explotar precisamente esa segunda lógica. Liberar modelos potentes reduce la posibilidad de capturar ingresos directamente por cada consulta, pero facilita que esa tecnología se difunda, se adapte y termine convirtiéndose en una base sobre la que otros desarrolladores construyen productos. La competencia deja así de medirse únicamente por quién encabeza los benchmarks y pasa a incluir otra cuestión mucho más estructural: si la inteligencia básica seguirá siendo un servicio escaso controlado por unos pocos proveedores o evolucionará hacia una capa más abundante y accesible, cuyo valor económico se concentre en la infraestructura, las aplicaciones y los servicios construidos encima.
La objeción más incómoda: si tienen miedo, pueden parar
Huang cuestiona además uno de los argumentos centrales utilizados para justificar una intervención colectiva. «Si creen que sus sistemas están fuera de control, que no los lancen hasta conseguir controlarlos», sostuvo en la entrevista. Su planteamiento desplaza la responsabilidad desde una supuesta dinámica inevitable de la carrera hacia las decisiones empresariales concretas: que varios laboratorios compitan por avanzar más rápido no elimina la capacidad de sus directivos para retrasar un lanzamiento, reforzar sus pruebas o asumir que determinadas capacidades todavía no deberían desplegarse. Desde esta perspectiva, presentar los problemas técnicos como consecuencias inevitables de una tecnología que nadie puede frenar corre el riesgo de diluir la responsabilidad de quienes deciden entrenarla y ponerla en el mercado.
Yoshua Bengio llega a una conclusión parecida desde una posición prácticamente opuesta respecto al nivel de peligro. El científico canadiense sí considera graves los riesgos de pérdida de control y reclama una regulación mucho más estricta, pero ante el Consejo de Seguridad rechazó también la idea de que las compañías estén atrapadas en una competición imposible de detener. «La carrera no es una ley de la naturaleza, sino el resultado de decisiones», afirmó, antes de defender un régimen con licencias para sistemas de frontera, evaluaciones independientes, obligaciones de notificación de incidentes y seguros de responsabilidad comparables a los utilizados en otros sectores de alto riesgo.
La coincidencia resulta relevante precisamente porque Huang y Bengio discrepan en buena parte del diagnóstico. Huang considera excesivo el alarmismo que rodea a algunos escenarios catastróficos, mientras Bengio cree que determinados riesgos pueden llegar a ser existenciales; sin embargo, ambos rechazan que la presión competitiva exonere a los laboratorios de responsabilidad. Desde dos posiciones muy distintas, terminan devolviendo la decisión al mismo lugar: las empresas que entrenan los modelos siguen teniendo capacidad para decidir qué desarrollan, cuándo lo lanzan y qué riesgos están dispuestas a asumir.
El riesgo no es imaginario
Esa crítica no permite concluir que las preocupaciones expresadas por Altman y Amodei sean ficticias, sería una simplificación difícil de sostener con lo sucedido durante los últimos meses.
Los sistemas más avanzados están adquiriendo capacidades en ciberseguridad, biología, programación y actuación autónoma que plantean problemas nuevos. El Banco de Inglaterra, la FCA y el Tesoro británico advirtieron en mayo de que las capacidades cibernéticas de algunos modelos de frontera ya podían superar en determinadas tareas las de profesionales cualificados, con mayor velocidad y a menor coste.
Anthropic ha encontrado capacidades preocupantes incluso al evaluar modelos abiertos chinos en tareas relacionadas con inteligencia táctica y desarrollo de armas convencionales, aunque esos sistemas seguían por detrás de la frontera en sus pruebas.
Geoffrey Hinton tampoco comparte la interpretación de que todo el discurso sobre seguridad pueda reducirse a una maniobra empresarial. El premio Nobel distingue entre varios tipos de riesgo, desde el uso malicioso y la negligencia hasta una eventual pérdida de control sobre sistemas más autónomos, y considera que todos merecen una respuesta regulatoria fuerte. Su crítica a las grandes compañías va precisamente en otra dirección: sostiene que reclaman regulación en términos generales, pero que se resisten cuando las propuestas concretas afectan a su margen de actuación, por lo que defiende un régimen de supervisión comparable al aplicado a los medicamentos antes de su comercialización.
Bengio abordó de forma todavía más directa la sospecha de que las advertencias de la industria pudieran formar parte de una estrategia de marketing. Ante el Consejo de Seguridad reconoció que existe desconfianza hacia las compañías que desarrollan los modelos más avanzados, pero insistió en que algunos de los comportamientos peligrosos observados en agentes están documentados y han sido analizados por expertos independientes. Esa evidencia no obliga a aceptar sin más las soluciones propuestas por OpenAI o Anthropic, pero tampoco permite descartar los riesgos técnicos únicamente porque quienes los señalan tengan intereses comerciales evidentes.
La discusión resulta así más compleja que una elección entre alarma genuina y cálculo empresarial. Altman y Amodei pueden considerar sinceramente que existen riesgos graves asociados al desarrollo de sistemas cada vez más capaces y, al mismo tiempo, defender un marco regulatorio cuyos costes, requisitos técnicos y mecanismos de supervisión terminen favoreciendo a compañías que ya disponen del capital, la infraestructura y el personal necesarios para cumplirlo. La existencia de un riesgo real y la posibilidad de que su regulación refuerce a los actuales líderes del mercado no son hipótesis incompatibles.
El problema particular de los pesos abiertos
Una de las dificultades centrales del debate está en que los modelos propietarios y los de pesos abiertos permiten grados de control muy distintos. Cuando un sistema permanece dentro de la infraestructura de OpenAI o Anthropic, el proveedor puede monitorizar su uso, modificar filtros, cerrar cuentas, corregir vulnerabilidades, actualizar salvaguardas o retirar el acceso a determinadas capacidades. En un modelo open-weight, buena parte de ese control desaparece una vez publicados los pesos: cualquier organización puede ejecutarlo fuera de la infraestructura del creador, modificar sus protecciones y mantener copias que ya no pueden retirarse de forma efectiva.
Esa diferencia tiene implicaciones de seguridad, pero también económicas, porque las características que dificultan controlar un modelo abierto son precisamente las que lo hacen atractivo para empresas y desarrolladores. Poder ejecutarlo sin depender del proveedor, adaptarlo a datos propios, mantener información sensible dentro de la organización, modificar su funcionamiento o reducir costes de inferencia ofrece una autonomía que los servicios cerrados no siempre proporcionan.
Amodei abordó directamente esta controversia en julio, después de que surgieran acusaciones de que Anthropic pretendía utilizar el debate sobre seguridad para perjudicar a los modelos chinos. La compañía negó haber defendido una prohibición general de los sistemas open-weight y llegó a describir los modelos abiertos que no presentan capacidades peligrosas como un «bien público». Esa posición obliga a introducir un matiz importante: no hay base para afirmar que Anthropic quiera eliminar el open source chino como categoría, mientras que el conflicto regulatorio aparece cuando esos sistemas alcanzan capacidades que la compañía considera suficientemente sensibles como para exigir controles adicionales.
La cuestión difícil es cómo establecer esos límites sin convertir el control centralizado en una ventaja regulatoria estructural. Si la capacidad de retirar un modelo, modificar sus salvaguardas o vigilar su utilización pasa a ser un criterio fundamental para determinar si un sistema puede desplegarse, los proveedores cerrados parten con una ventaja evidente frente a tecnologías cuyo valor reside precisamente en que el desarrollador deja de controlar lo que ocurre con ellas una vez distribuidas.
Hugging Face defiende la seguridad desde la apertura
Clément Delangue llevó al Consejo de Seguridad una experiencia que permite observar el problema desde el lado contrario. Durante el incidente sufrido por Hugging Face este verano, su equipo trató de utilizar modelos propietarios de frontera para analizar y responder al ataque, pero algunas de sus salvaguardas bloquearon tareas defensivas porque los sistemas no podían distinguir con suficiente precisión entre determinadas acciones ofensivas y el trabajo necesario para investigarlas.
La compañía terminó recurriendo a GLM 5.2, un modelo chino abierto que podía ejecutar sobre su propia infraestructura y utilizar sin esas restricciones. Delangue resumió la experiencia afirmando que «el mundo necesita más que nunca una IA de código abierto para poder defenderse», y sostuvo que una concentración excesiva de capacidades puede aumentar la asimetría entre atacantes y defensores, además de ampliar la distancia entre unas pocas organizaciones con acceso a los mejores sistemas y el resto del mercado.
El episodio expone un problema que cualquier regulación tendrá que resolver. Un modelo abierto suficientemente potente puede facilitar usos peligrosos porque su creador pierde capacidad para condicionar lo que otros hacen con él, pero esa misma libertad puede permitir que investigadores, empresas o administraciones desarrollen herramientas defensivas que un proveedor propietario no quiera o no pueda ofrecer. El conflicto no enfrenta simplemente seguridad y ausencia de regulación, sino dos formas distintas de perseguirla: mediante el control centralizado de las capacidades o mediante su distribución entre un número mayor de actores.
Regular la frontera sin convertirla en un club cerrado
Ese dilema conecta directamente con el riesgo de que una regulación de la IA de frontera termine elevando las barreras de entrada, incluso aunque su objetivo declarado sea reducir riesgos reales. No hace falta asumir que OpenAI y Anthropic estén diseñando deliberadamente un sistema para excluir competidores: en sectores intensivos en capital, las obligaciones regulatorias complejas suelen resultar más fáciles de absorber para organizaciones que ya cuentan con departamentos jurídicos, equipos de cumplimiento, infraestructura técnica y recursos financieros suficientes.
Definir qué sistemas deberían quedar sometidos a esos requisitos añade otra dificultad. Un umbral basado exclusivamente en cantidad de cómputo puede perder utilidad cuando aparecen arquitecturas más eficientes, mientras que el número de parámetros tampoco refleja necesariamente las capacidades reales de un modelo. Las evaluaciones de comportamiento permiten acercarse mejor al riesgo efectivo, pero trasladan el problema a la metodología: qué capacidades deben medirse, quién realiza las pruebas, con qué acceso al sistema y a partir de qué resultado se imponen restricciones adicionales.
Las propuestas actualmente sobre la mesa reflejan esa búsqueda. OpenAI plantea estándares comunes para medir capacidades, evaluar riesgos y verificar salvaguardas; Anthropic quiere incorporar evaluadores externos con un grado de acceso cercano al de sus propios empleados; Bengio defiende licencias, supervisión independiente y responsabilidad jurídica. Son mecanismos que pueden elevar el nivel de seguridad, pero cuyo efecto competitivo dependerá en buena medida del coste de cumplirlos y de si ese coste guarda proporción con el riesgo demostrado por cada sistema.
Ese debate resulta especialmente relevante porque OpenAI y Anthropic participan activamente en la definición de la política pública que afectará a su sector. Anthropic gastó más de 3,5 millones de dólares en lobby federal durante la primera mitad de 2026, por encima de todo lo desembolsado en 2025, mientras OpenAI destinó 1,2 millones únicamente durante el segundo trimestre. Estas cifras no demuestran que ambas compañías estén intentando promover una regulación anticompetitiva, pero sí recuerdan que intervienen en el proceso desde una posición empresarial concreta y con intereses directos sobre el resultado. La cuestión, por tanto, no es si deben participar en una discusión para la que poseen conocimiento técnico difícil de sustituir, sino hasta qué punto las reglas finales serán capaces de aprovechar ese conocimiento sin terminar reproduciendo las ventajas de quienes ya ocupan la frontera.
Y China observa el debate desde el otro lado
La dimensión geopolítica complica todavía más la separación entre seguridad y competencia. Estados Unidos concentra buena parte de los laboratorios propietarios más avanzados, mientras China se ha convertido en una fuente cada vez más importante de modelos abiertos, de modo que cualquier norma internacional que limite la difusión de determinados pesos puede responder a una preocupación técnica legítima y, al mismo tiempo, afectar de forma especialmente intensa a una estrategia industrial que Pekín utiliza con creciente eficacia. Por eso, incluso cuando las medidas se formulen en términos de riesgo, su impacto será interpretado también como una cuestión de poder tecnológico.
Las conversaciones entre Washington y Pekín reflejan esa doble condición. Ambos países han empezado a tratar mecanismos de comunicación sobre incidentes de IA y riesgos vinculados a agentes autónomos, conscientes de que determinados problemas no pueden gestionarse dentro de fronteras nacionales. Sin embargo, siguen existiendo diferencias profundas sobre hasta dónde debe llegar la gobernanza internacional. La Administración Trump ha rechazado un régimen supranacional de control y ha insistido en que no quiere limitar el desarrollo estadounidense, mientras OpenAI reclama que Estados Unidos lidere precisamente la definición de estándares internacionales. Cualquier marco que aspire a ser efectivo tendría que incorporar también a China, porque una ralentización aplicada únicamente a los laboratorios estadounidenses dejaría intacta buena parte del problema, mientras que un régimen diseñado de facto para restringir a los desarrolladores chinos correría el riesgo de convertir una política de seguridad en una herramienta de contención tecnológica. Alcanzar reglas comunes exigiría además un nivel de confianza entre las dos potencias que hoy resulta difícil imaginar.
Europa observa esa disputa desde una posición distinta, porque intenta reforzar la regulación de los modelos de propósito general mediante el AI Act al mismo tiempo que busca reducir su dependencia tecnológica de Estados Unidos y China. Esa segunda ambición requiere precisamente modelos que empresas, universidades y administraciones europeas puedan ejecutar, adaptar y desarrollar con un grado razonable de autonomía. La Comisión Europea eligió en junio al consorcio EUROPA para desarrollar un modelo abierto de frontera en las 24 lenguas oficiales de la Unión, un proyecto presentado como instrumento de soberanía tecnológica basado en apertura, confianza y autonomía estratégica. Una regulación que elevara demasiado las barreras para publicar modelos potentes de pesos abiertos podría proteger frente a determinadas capacidades peligrosas y, al mismo tiempo, dificultar la estrategia europea para construir una alternativa propia.
España se mueve dentro de esa misma contradicción. Pedro Sánchez ha defendido que la industria de IA no puede autorregularse y ha reclamado una supervisión pública más fuerte, mientras el Gobierno impulsa infraestructura y modelos propios vinculados al Barcelona Supercomputing Center. El debate europeo, por tanto, no puede reducirse a elegir entre más o menos regulación, porque la cuestión decisiva es qué capacidades deben quedar sometidas a controles adicionales, qué costes generarán esas obligaciones y si su diseño permite preservar al mismo tiempo competencia, apertura y autonomía tecnológica.
Durante su intervención ante el Consejo de Seguridad, Altman formuló una de las ideas centrales de toda la sesión al afirmar que, «si queremos una IA democrática, las decisiones fundamentales no pueden quedar únicamente en manos de unos cuantos laboratorios de San Francisco». El principio resulta difícil de discutir: una tecnología capaz de afectar a la productividad, el empleo, la seguridad nacional, la investigación científica y la distribución del poder económico no debería depender exclusivamente de las decisiones de un pequeño grupo de ejecutivos. El problema aparece cuando esas decisiones se trasladan a gobiernos que, para regular con precisión, necesitan comprender sistemas cuyo conocimiento técnico más avanzado sigue concentrado precisamente en las empresas que los desarrollan.
Esa dependencia crea una relación especialmente delicada entre reguladores y regulados. OpenAI, Anthropic, Google DeepMind, Nvidia y unas pocas organizaciones más poseen información, talento y experiencia que los Estados difícilmente pueden reproducir con la misma velocidad, mientras las autoridades necesitan ese conocimiento para definir umbrales, diseñar evaluaciones y entender riesgos que cambian al ritmo de los propios modelos. Cuanto más sofisticada sea la regulación, mayor puede ser la necesidad de apoyarse en quienes ya dominan la tecnología, lo que hace especialmente importantes la independencia de las evaluaciones, la transparencia metodológica, la responsabilidad legal y la posibilidad de que expertos externos puedan contrastar las afirmaciones de seguridad de las compañías.
La participación de la industria en ese proceso resulta difícil de evitar y, en muchos casos, necesaria, pero el diseño institucional tendrá que impedir que el conocimiento técnico de los grandes laboratorios se convierta también en capacidad para definir a su medida las reglas del mercado. Una regulación construida con las empresas puede beneficiarse de su experiencia; una regulación excesivamente dependiente de ellas corre el riesgo de incorporar como norma pública las mismas condiciones que ya favorecen a quienes ocupan la frontera.
El momento elegido importa
También importa el momento en que ha llegado esta llamada a frenar. OpenAI lleva años hablando de riesgos asociados a los modelos de frontera y Altman ya defendía en 2023 evaluaciones previas al despliegue, supervisión externa e incluso sistemas de licencias para los modelos más potentes. Anthropic, además, nació con la seguridad como uno de sus argumentos fundacionales, de modo que sería incorrecto presentar su posición actual como una reacción repentina provocada únicamente por el avance de los modelos chinos.
Lo que ha cambiado es el contexto en el que esas advertencias adquieren consecuencias industriales mucho mayores. Los modelos son más capaces, los agentes pueden actuar durante más tiempo y los incidentes recientes han hecho más tangible el problema del control, mientras los modelos abiertos chinos han pasado de ser una alternativa secundaria a competir de forma cada vez más seria por desarrolladores, empresas y cargas de trabajo reales. Regular la frontera ya no significa solo decidir cómo supervisar a un puñado de laboratorios estadounidenses, sino también qué ocurre cuando capacidades avanzadas empiezan a difundirse mediante sistemas que, una vez publicados, no pueden retirarse ni controlarse con la misma facilidad.
Buscar una única «verdadera razón» detrás de las posiciones de Altman y Amodei simplificaría demasiado ese escenario. No existe evidencia pública que permita afirmar que estén utilizando deliberadamente los riesgos de la IA como una excusa para frenar a China o blindar sus compañías, pero tampoco pueden tratarse sus propuestas como las de observadores desinteresados. OpenAI y Anthropic participan en la carrera que quieren regular, conocen mejor que casi nadie las consecuencias de cada norma y podrían beneficiarse de un sistema en el que competir en la frontera requiera niveles de inversión, evaluación y cumplimiento que pocos actores pueden asumir.
La cuestión decisiva estará en los efectos del marco que termine construyéndose. Si las obligaciones crecen con las capacidades y el riesgo demostrado, pueden reducir peligros sin cerrar el mercado; si el coste de cumplirlas solo resulta asumible para los actuales líderes o penaliza especialmente la distribución de modelos abiertos, la llamada a «pace the frontier» puede terminar haciendo algo más que ralentizar la IA. Puede reducir el número de organizaciones capaces de permanecer en la frontera y convertir el debate sobre seguridad en una negociación sobre quién tendrá derecho a construir, distribuir y controlar la próxima gran infraestructura tecnológica.