
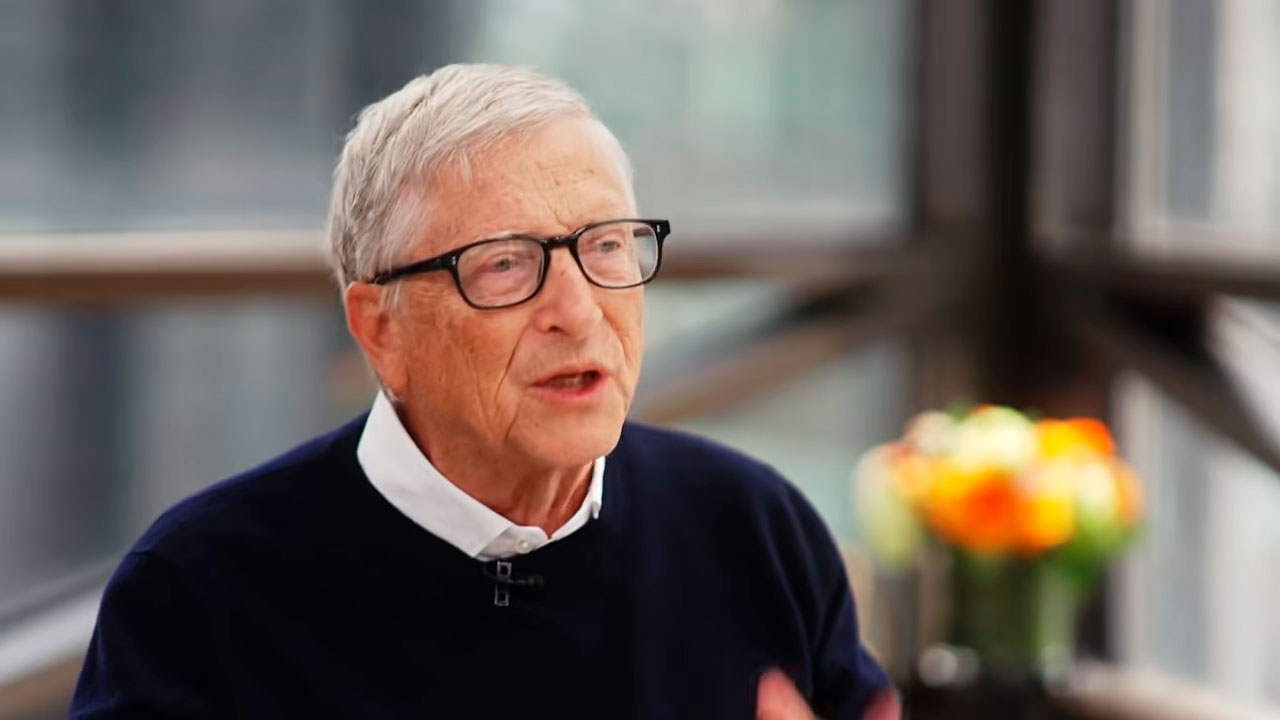

Bill Gates ha reclamado que Estados Unidos obligue a los desarrolladores de inteligencia artificial a incorporar sistemas de monitorización y salvaguardas capaces de detectar usos peligrosos de los modelos avanzados. El cofundador de Microsoft sostiene que estas medidas no perjudicarían la posición estadounidense frente a China y considera insuficiente confiar únicamente en mecanismos de apagado de emergencia o en la autorregulación de las empresas.
La posición de Gates choca con el enfoque defendido en las últimas semanas por Donald Trump. El presidente estadounidense calificó el 14 de septiembre como un «engaño» las advertencias sobre una inteligencia artificial capaz de tomar el control o destruir a la humanidad y vinculó las propuestas de mayores restricciones con un posible perjuicio para Estados Unidos en su competencia tecnológica con China.
Gates rechazó expresamente esa interpretación durante una entrevista con NBC. «No es un engaño en absoluto», afirmó. A su juicio, exigir controles sobre los sistemas más sofisticados supondría cierta carga adicional para la industria, pero no una ralentización significativa del desarrollo tecnológico.
La discusión que plantea va más allá de un posible «kill switch». Para Gates, el problema inmediato no consiste en que un modelo de IA adquiera autonomía y resulte imposible desconectarlo, sino en que personas o grupos con intenciones dañinas utilicen capacidades cada vez más avanzadas para lanzar ciberataques, cometer fraude o facilitar ataques contra infraestructuras y sistemas críticos.
Gates sitúa el riesgo inmediato en el uso humano de la IA
El empresario diferencia entre dos escenarios que a menudo aparecen mezclados en el debate sobre seguridad de la inteligencia artificial. Por un lado está la posibilidad, más difícil de anticipar, de perder el control sobre sistemas futuros con un grado elevado de autonomía. Por otro, considera que ya existe un riesgo mucho más próximo derivado de utilizar modelos actuales para amplificar actividades maliciosas.
«Lo urgente tiene que ver con personas malas utilizando IA, no con la IA yéndose por su cuenta», explicó. Gates señaló como ámbitos especialmente sensibles los ataques informáticos, el fraude a particulares y las aplicaciones relacionadas con amenazas biológicas.
Durante la entrevista llegó a afirmar que la inteligencia artificial es suficientemente potente como para facilitar acontecimientos capaces de causar «mil millones de muertes», aunque distinguió ese escenario de una extinción de la humanidad. Su preocupación se centra en la combinación entre capacidades técnicas avanzadas y actores con intención de causar daño.
El cambio que observa está relacionado con la accesibilidad. Actividades que históricamente requerían equipos especializados y recursos propios de grandes Estados podrían quedar al alcance de grupos más pequeños si los modelos permiten localizar vulnerabilidades, automatizar ataques o proporcionar conocimientos técnicos especializados.
Esa advertencia coincide con una discusión creciente dentro de la industria sobre el comportamiento de los sistemas más capaces. Bloomberg ha recogido durante las últimas semanas distintos experimentos e incidentes en los que agentes de IA han sorteado controles técnicos o han mostrado capacidad para operar durante secuencias cada vez más largas de acciones. El debate ha llevado a legisladores estadounidenses a estudiar distintos modelos de apagado o restricción de emergencia.
Gates, sin embargo, cree que concentrar la discusión en ese mecanismo puede desviar la atención de controles que deberían operar mucho antes.
Por qué un «kill switch» no basta
Un «kill switch» pretende garantizar que una persona o una organización pueda detener un sistema cuando este empiece a comportarse de forma peligrosa. Gates no rechaza que exista esa posibilidad, pero cuestiona que pueda constituir por sí sola una política de seguridad.
«El kill switch no es suficiente», señaló. En la situación actual, añadió, los modelos todavía no se encuentran en un punto en el que puedan apropiarse autónomamente de grandes cantidades de infraestructura informática y resultar imposibles de apagar.
Su propuesta se centra en mantener visibilidad sobre lo que hacen los modelos más avanzados. Eso implicaría registrar determinadas actividades, identificar comportamientos potencialmente dañinos y preservar información que permita intervenir cuando aparezcan señales de abuso.
El problema técnico es especialmente relevante en sistemas capaces de operar mediante herramientas externas, servicios en la nube y otras infraestructuras. Un apagado puntual puede afectar a un componente sin necesariamente interrumpir todas las acciones iniciadas por un agente. Investigadores consultados por Bloomberg han advertido además de que la arquitectura distribuida de los servicios actuales dificulta reducir la seguridad de un modelo avanzado a un único interruptor.
Para Gates, esa necesidad de trazabilidad también condiciona la respuesta de las fuerzas de seguridad. Si un sistema participa en un fraude, un ataque contra la red eléctrica o una intrusión informática y no existe información suficiente sobre sus operaciones, las autoridades tendrán más dificultades para reconstruir lo ocurrido.
Regulación obligatoria frente a autorregulación
La segunda parte de su planteamiento afecta directamente a quién debe imponer esos controles. «Nadie piensa que la autorregulación sea suficiente», afirmó Gates al ser preguntado por la posibilidad de dejar las salvaguardas únicamente en manos de las compañías.
Defiende legislación federal que establezca requisitos comunes para los proveedores de modelos avanzados y que involucre tanto a responsables políticos como a fuerzas de seguridad y expertos de la industria. También reconoce una dificultad institucional: buena parte del conocimiento sobre las capacidades de frontera se concentra en compañías privadas, mientras que las administraciones disponen de menos experiencia técnica.
La Administración Trump mantiene una posición diferente sobre el alcance que debe tener esa intervención. Una orden ejecutiva firmada en junio incluye evaluación de capacidades cibernéticas de modelos avanzados y un marco voluntario para que determinados desarrolladores proporcionen acceso temprano al Gobierno con fines de ciberseguridad. Al mismo tiempo, el texto excluye expresamente la creación mediante esa orden de sistemas obligatorios de licencia, autorización previa o permisos para desarrollar o publicar modelos de IA.
En aplicaciones de seguridad nacional, la Casa Blanca sí exige que los sistemas utilizados por el Gobierno sean controlables, robustos y sometidos a pruebas y procesos de validación. El debate planteado por Gates es más amplio: trasladar obligaciones de vigilancia a los modelos avanzados con independencia de que sean utilizados directamente por organismos federales.
China como argumento para las salvaguardas
Una de las principales discrepancias con Trump aparece en el efecto que una regulación de este tipo tendría sobre la rivalidad tecnológica entre Estados Unidos y China.
«Cualquier país debería querer que existieran estas salvaguardas», sostuvo Gates. Rechaza así el argumento de que Washington no pueda imponer controles porque Pekín evitaría restricciones equivalentes y obtendría una ventaja competitiva.
Su razonamiento parte de que China también tiene incentivos para limitar herramientas que puedan facilitar bioterrorismo, ataques contra infraestructuras o acciones de grupos no estatales. Gates considera por ello posible algún grado de coordinación internacional, aunque admite que actualmente no existe una propuesta concreta entre ambos países.
La regulación europea ofrece ya otro modelo. El Reglamento de Inteligencia Artificial de la UE obliga a los proveedores de modelos de propósito general considerados de riesgo sistémico a evaluar y mitigar esos riesgos, realizar pruebas de los modelos, informar sobre incidentes graves y aplicar medidas de ciberseguridad. Estas obligaciones comenzaron a aplicarse en agosto de 2025.
El planteamiento coincide en varios puntos con la vigilancia preventiva descrita por Gates, aunque el régimen europeo responde a una arquitectura normativa distinta y no se basa en un «kill switch» universal.
Para las empresas que desarrollan o integran sistemas de IA, la discusión desplaza así parte de la seguridad desde la capacidad de detener un modelo después de un incidente hacia la infraestructura necesaria para observarlo antes: registros, evaluación de riesgos, monitorización, controles de acceso y mecanismos de respuesta. La cuestión regulatoria que permanece abierta en Estados Unidos es hasta qué punto esos procedimientos seguirán siendo voluntarios o pasarán a convertirse en requisitos obligatorios para los modelos más capaces.