

Los agentes de inteligencia artificial capaces de enviar correos están creando un nuevo punto de fuga de información empresarial: pueden incorporar datos sensibles a comunicaciones automatizadas y distribuirlos a velocidad de máquina. Para las organizaciones, su despliegue obliga a ampliar la seguridad del correo más allá de las amenazas entrantes y supervisar también qué datos salen, quién autoriza el envío y qué controles se aplican antes de la entrega.
Estos sistemas ya intervienen en flujos que generan actualizaciones para clientes, alertas, avisos a colaboradores o traspasos entre aplicaciones. El problema aparece cuando acceden a datos de clientes, empleados o finanzas, documentación legal, código fuente o planes confidenciales y envían el mensaje mediante una plataforma SaaS o un servicio externo que no comparte las políticas del correo corporativo.
El alcance potencial crece al mismo ritmo que la adopción. Un estudio de Proofpoint basado en más de 1.400 profesionales de seguridad de 12 países señala que el 76% de las organizaciones consultadas está desplegando agentes autónomos, mientras solo el 48% incorporó la seguridad desde el inicio de su estrategia de IA.
De proteger la bandeja de entrada a controlar la salida
La seguridad tradicional del correo se ha concentrado principalmente en impedir la entrada de phishing, malware, fraude BEC y ataques contra cuentas. Esas defensas siguen siendo necesarias, pero no cubren necesariamente los riesgos de un remitente automatizado autorizado: divulgación excesiva, errores de destinatario, cifrado irregular, abuso del dominio corporativo o incumplimientos derivados del tratamiento de información protegida.
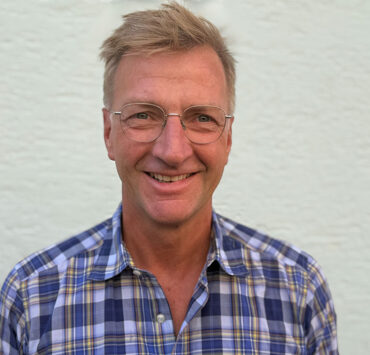
Fernando Anaya, country manager de Proofpoint para España y Portugal, explica dónde se pierde esa capacidad de supervisión: «Cuando un agente de IA envía un correo electrónico como parte de un proceso de negocio, puede manejar información protegida como datos de clientes, registros de empleados, detalles financieros, contenido legal, extractos de código fuente o planes de negocio confidenciales. Si ese mensaje se envía a través de una plataforma SaaS o un remitente de terceros sin controles de seguridad coherentes, las organizaciones pierden la visibilidad y el control en el momento en que el mensaje sale de la organización».
El riesgo no implica que los agentes sean inseguros por naturaleza. Procede de concederles acceso a información y capacidad de comunicación sin trasladarles los límites que se aplicarían a cualquier sistema autorizado para enviar mensajes corporativos. Esa combinación puede convertir una instrucción incorrecta, un permiso demasiado amplio o un fallo de enrutamiento en una exposición repetida a gran escala.
La diferencia frente al correo enviado por una persona reside en la ejecución. Un empleado puede revisar un adjunto, detectar un destinatario inesperado o detener una acción antes de completarla. Un agente opera según las instrucciones y permisos configurados, con una frecuencia potencialmente mucho mayor. Además, entre las organizaciones que habían sufrido incidentes relacionados con IA, el 67% detectó actividad de amenazas en el correo electrónico, de acuerdo con los resultados recogidos por Proofpoint.
Identidades no humanas bajo una gobernanza común
La respuesta propuesta consiste en tratar a los agentes como remitentes no humanos de alto volumen. Eso exige conocer qué sistemas pueden enviar correos internos o externos, qué información tienen permitido consultar, con qué identidad actúan y mediante qué servicio se entregan sus mensajes. Sin ese inventario, una empresa difícilmente puede aplicar políticas homogéneas o reconstruir la actividad después de un incidente.
La centralización desempeña un papel esencial. Enrutar el correo transaccional y el generado por agentes a través de un servicio común permite incorporar autenticación, registro de actividad y aplicación de políticas antes de que el mensaje abandone el entorno controlado. También facilita revisar autorizaciones, dominios utilizados, patrones de entrega y resultados de las reglas sin depender de la configuración particular de cada aplicación.
La escala amplifica cualquier desviación, como resume Fernando Anaya: «Un humano puede detenerse antes de adjuntar un archivo, pero un agente de IA ejecuta exactamente lo que se le indica, repetidamente y a velocidad de máquina».

La necesidad de adaptar los controles existentes también trasciende el correo. Un análisis de respuestas publicado por el NIST identifica un amplio consenso sobre las amenazas específicas de los agentes y sobre la necesidad de adecuar los principios tradicionales de ciberseguridad a sistemas capaces de actuar con autonomía.
Prevenir antes de que el mensaje llegue al destinatario
En el plano del contenido, las organizaciones necesitan clasificar la información a la que accede cada flujo automatizado y aplicar prevención de pérdida de datos y cifrado según su sensibilidad, el dominio del destinatario y el propósito empresarial. El control debe producirse antes de la entrega: cuando un correo con información protegida llega al buzón equivocado, los intentos de recuperarlo no ofrecen una protección fiable.
Esta supervisión preventiva permite mantener la automatización sin dejar el correo de los agentes fuera del modelo de seguridad corporativo. También separa dos decisiones que a menudo avanzan a distinta velocidad: habilitar un proceso automatizado y autorizar los datos, destinatarios y canales que puede utilizar. La segunda requiere responsables claros y revisiones continuas, porque los permisos y los flujos pueden cambiar después del despliegue inicial.
La consecuencia operativa es que cada nuevo agente con capacidad de envío debe incorporarse al mismo circuito de alta, autorización, trazabilidad y control de contenido que cualquier otro remitente empresarial. Inventariarlo después de que empiece a comunicar deja abierta precisamente la ventana que las políticas de salida pretenden cerrar.