
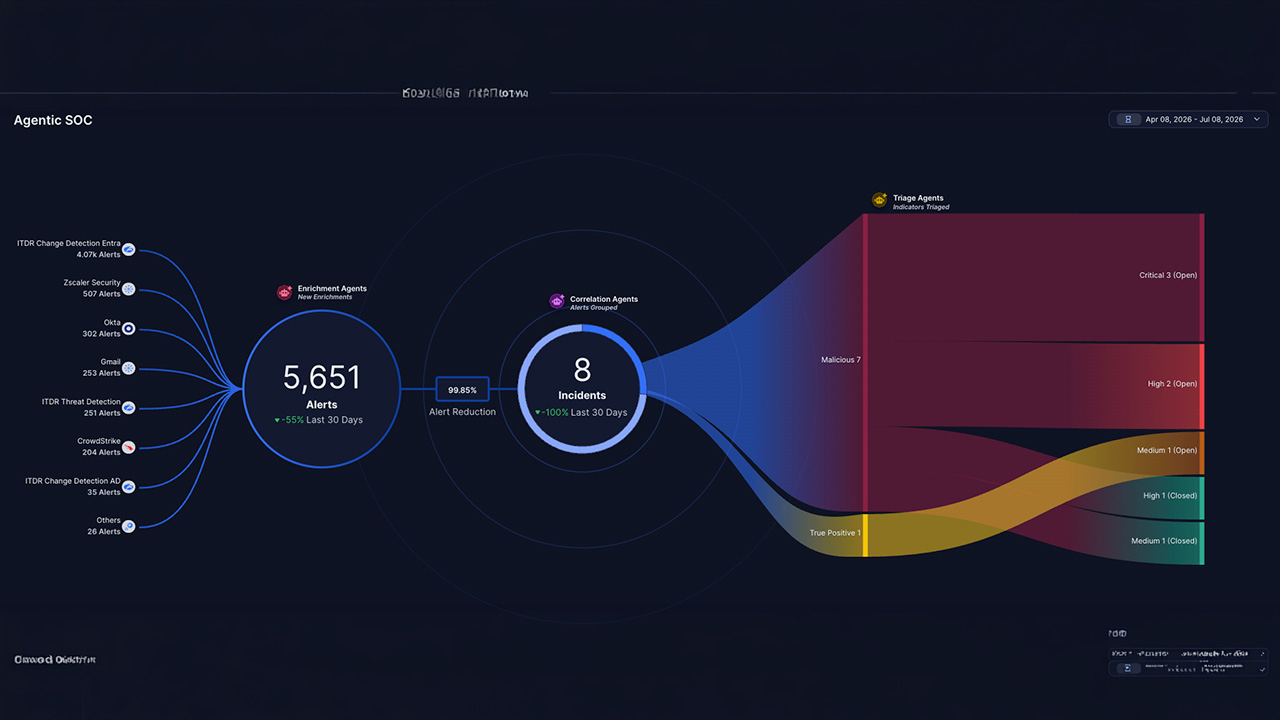

Zscaler ha reunido la gestión de la exposición y las operaciones del centro de seguridad en Agentic SOC, una plataforma que asigna a agentes de inteligencia artificial tareas de triaje, investigación y contención. El movimiento amplía el uso de la IA más allá de la asistencia al analista y permite ejecutar respuestas sobre el tráfico, las identidades y los sistemas integrados del cliente.
La solución correlaciona telemetría de la infraestructura Zero Trust de Zscaler con datos de terceros e inteligencia de amenazas. A partir de ese contexto, sus agentes pueden priorizar incidentes, buscar la causa raíz, emitir veredictos y activar flujos de respuesta. La compañía plantea así un proceso continuo que conecta la identificación de una exposición con la intervención sobre un ataque activo.
Agentic SOC está disponible en todo el mundo desde el 10 de septiembre de 2026. Su llegada responde a una dificultad operativa conocida en los SOC: el volumen de señales obliga a dedicar recursos al triaje y retrasa investigaciones que todavía dependen de correlaciones y comprobaciones manuales. Zscaler sostiene que esta presión aumenta a medida que los atacantes automatizan sus propias operaciones.
De la alerta a una respuesta ejecutable
El componente central es un gráfico contextual que combina información en tiempo real de redes, identidades, endpoints, entornos cloud y sistemas de IA. También incorpora datos de las herramientas de seguridad que ya utiliza cada organización. Esta representación permite relacionar señales dispersas y reconstruir cadenas de incidentes, en lugar de tratar cada alerta como un elemento independiente.
Sobre ese gráfico actúan agentes especializados con funciones delimitadas. Unos se ocupan de clasificar alertas; otros investigan las causas, asignan un nivel de riesgo o preparan una decisión de respuesta. Zscaler afirma que han sido entrenados y ajustados con más de diez años de experiencia en operaciones SOC, detección y respuesta gestionadas y búsqueda proactiva de amenazas.
La automatización alcanza también la remediación. Mediante los controles inline de la plataforma, Agentic SOC puede aislar usuarios comprometidos, bloquear comunicaciones de mando y control y frenar movimientos laterales. Sus integraciones permiten activar acciones en sistemas externos, aunque el alcance efectivo dependerá de las herramientas conectadas, de los permisos concedidos y de las políticas definidas por cada empresa.
Esta capacidad de actuar diferencia el planteamiento de un asistente que se limita a resumir un incidente o recomendar los siguientes pasos. En el modelo presentado por Zscaler, el agente participa en la ejecución de tareas dentro de un flujo cerrado. Para los responsables de seguridad, eso desplaza parte del trabajo hacia la definición de controles, umbrales de autorización y procedimientos de escalado.
Modelos externos sobre telemetría propia
Zscaler integra modelos de Anthropic y OpenAI con su inteligencia de amenazas y su telemetría Zero Trust. La compañía recurre a varios proveedores para sustentar el razonamiento de los agentes, mientras reserva a su propia plataforma el contexto de seguridad, las detecciones y la capacidad de intervenir sobre el tráfico.
La base de datos operativa procede de la posición inline de Zscaler, es decir, de su presencia directa en el flujo de las comunicaciones protegidas. La empresa afirma que procesa 750.000 millones de transacciones Zero Trust al día. Esa cifra importa por su función dentro del sistema: proporciona señales para relacionar actividad de usuarios, dispositivos, aplicaciones y servicios cloud durante la detección y la respuesta.
El planteamiento combina esa automatización con intervención especializada. Las funciones de búsqueda continua de amenazas incorporan el trabajo de profesionales de Zscaler y Red Canary. La supervisión humana resulta especialmente relevante cuando una decisión automatizada puede interrumpir accesos, bloquear comunicaciones legítimas o desencadenar acciones en varias herramientas corporativas.
Allie Mellen, analista principal y autora de Code War: How Nations Hack, Spy, and Shape the Digital Battlefield, sitúa esta evolución junto a la necesidad de mantener controles básicos de seguridad: «los ataques basados en IA están cambiando radicalmente el panorama de las amenazas, operando a una velocidad, escala y nivel de adaptabilidad muy diferentes de las actividades tradicionales dirigidas por humanos. Para defenderse de forma eficaz, las empresas deben reforzar los aspectos fundamentales: los principios de Zero Trust, la prevención de la filtración de datos, la limitación del acceso y hacer que los ataques de IA resulten lo más costosos posible».
La advertencia acota el papel de los agentes. La automatización puede reducir tiempos de análisis y ejecutar acciones repetibles, pero necesita apoyarse en identidades bien gobernadas, privilegios limitados y políticas coherentes. Sin esa base, una plataforma puede procesar más señales sin resolver las debilidades de acceso o protección de datos que determinan el impacto de una intrusión.
Implicaciones para la organización del SOC
La propuesta también modifica el reparto de tareas dentro del centro de operaciones. Si los agentes asumen el primer triaje y reúnen el contexto de una ruta de ataque, los analistas pueden concentrarse en investigaciones complejas, búsqueda de amenazas y validación de decisiones sensibles. El beneficio esperado no reside únicamente en acelerar cada alerta, sino en reducir los cambios constantes entre consolas y fuentes fragmentadas.
La experiencia de Maire Tecnimont, citada como cliente, ilustra esa prioridad. Su responsable de ciberseguridad señala que el ruido de las alertas llevaba a los analistas con mayor experiencia a ocuparse del triaje. Según la empresa, el uso de la telemetría ya desplegada le permite disponer de más contexto sobre las rutas de ataque y tomar decisiones con mayor rapidez.
El resultado dependerá, sin embargo, de cómo se gobierne la autonomía. Una acción de contención puede ser útil ante una cuenta comprometida, pero también afectar a procesos críticos si se aplica sobre una señal incorrecta. Las organizaciones tendrán que decidir qué respuestas pueden ejecutarse automáticamente, cuáles exigen aprobación humana y qué evidencias deben conservarse para revisar cada intervención.
Para las empresas que evalúen Agentic SOC, el trabajo inmediato será integrar sus fuentes de datos y herramientas de respuesta, asignar permisos mínimos a los agentes y establecer umbrales de actuación según el riesgo. Ese diseño operativo determinará si la plataforma reduce realmente la carga manual sin trasladar el problema desde el exceso de alertas hacia una automatización difícil de controlar.