

La gobernanza de la IA está entrando en una fase más operativa. Con buena parte del marco regulatorio europeo ya en aplicación, el foco comienza a desplazarse hacia los mecanismos que permitirán a las organizaciones convertir requisitos como la transparencia, la supervisión o la gestión del riesgo en procesos internos verificables.
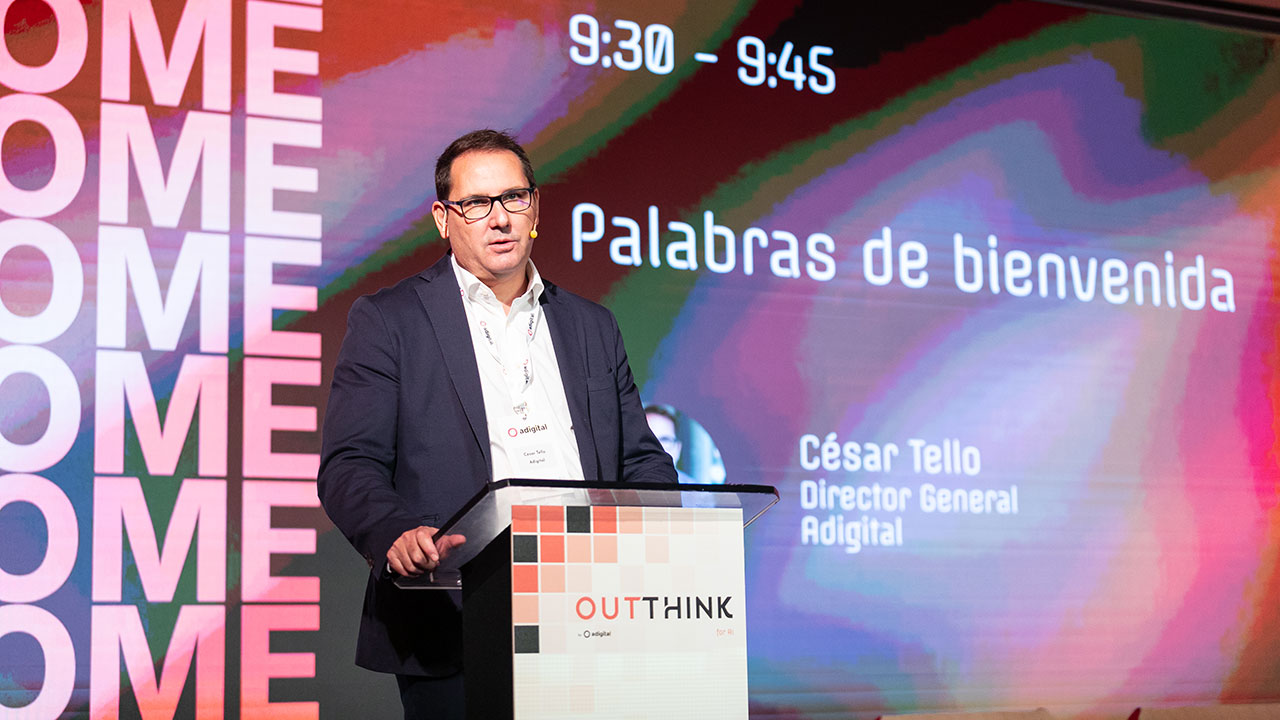
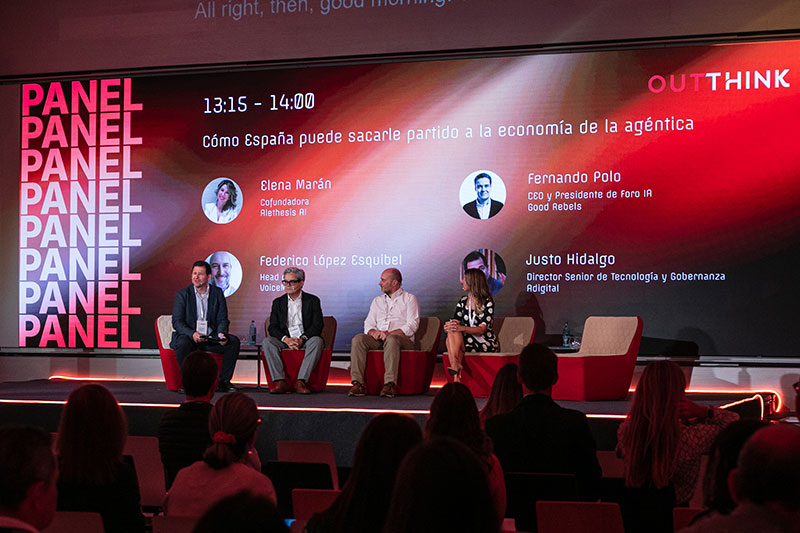
Ese cambio centró buena parte de OutThink for AI 2026, el encuentro celebrado el 24 de septiembre en Madrid y organizado por Adigital junto con eDefense, Fieldfisher, Galtea e IAméricas, con la colaboración de distintas organizaciones del ecosistema tecnológico. La jornada reunió a más de 25 expertos y representantes institucionales para analizar la adopción responsable de tecnologías críticas, la inteligencia artificial agéntica y la cooperación entre Europa y América Latina.
La cuestión llega en un momento relevante para las empresas europeas. El Reglamento de Inteligencia Artificial de la UE, conocido como AI Act, entró en aplicación con carácter general el 2 de agosto de 2026, aunque mantiene un calendario escalonado para algunas categorías. Las obligaciones para proveedores de modelos de IA de propósito general comenzaron un año antes y, desde agosto de 2026, la Comisión Europea dispone además de capacidad para exigir su cumplimiento y aplicar sanciones.
La regulación establece el marco jurídico. El siguiente problema para las organizaciones consiste en traducirlo en controles, procedimientos y responsabilidades que puedan integrarse en su funcionamiento cotidiano.
«Llevamos tiempo hablando de las reglas del juego para la IA. Ahora toca aterrizar esos marcos en requisitos y herramientas que las empresas puedan aplicar. Ahí entran los estándares, los códigos de buenas prácticas y las certificaciones, como las que desarrollamos desde Adigital», señaló César Tello, director general de Adigital durante el encuentro. «Una buena gobernanza aporta claridad y confianza y crea las condiciones para que las empresas puedan innovar y desplegar tecnología con seguridad».
Estándares y controles para llevar la gobernanza al negocio
El debate sobre gobernanza tecnológica supera así el cumplimiento estrictamente jurídico. Durante OutThink participaron representantes de organismos e instituciones como la OCDE y la Agencia Española de Protección de Datos, junto con empresas y especialistas en inteligencia artificial, privacidad y seguridad.
Entre los instrumentos analizados aparecen los estándares técnicos, los códigos de buenas prácticas, las certificaciones y los entornos controlados de pruebas. Todos ellos pretenden reducir la distancia entre principios generales y decisiones concretas sobre cómo diseñar, desplegar y supervisar sistemas de IA.
La propia arquitectura europea está avanzando en esa dirección. El Código de Buenas Prácticas para modelos de IA de propósito general, aprobado en 2025, desarrolla aspectos como transparencia, derechos de autor y gestión de riesgos sistémicos y funciona como mecanismo voluntario para facilitar el cumplimiento de las obligaciones del AI Act.
Al mismo tiempo, estándares como ISO/IEC 42001 establecen requisitos para crear y mantener sistemas de gestión de inteligencia artificial dentro de las organizaciones, incorporando cuestiones de responsabilidad, riesgos y supervisión al funcionamiento ordinario de la empresa.
La gobernanza pasa así a afectar a procesos que van desde la selección de proveedores y la documentación de modelos hasta la evaluación de riesgos, las políticas internas de uso, la formación de empleados o la asignación de responsabilidades cuando un sistema automatizado participa en una decisión.
El problema tampoco puede analizarse de forma aislada. Inteligencia artificial, ciberseguridad, datos, semiconductores y computación cuántica forman parte de una infraestructura tecnológica cada vez más interdependiente. Las decisiones sobre una de estas áreas pueden modificar los riesgos y capacidades de las demás, especialmente en organizaciones que dependen de plataformas externas o de cadenas de suministro tecnológicas internacionales.
La IA agéntica eleva las exigencias de supervisión
La aparición de sistemas de IA agéntica añade otra capa al debate. A diferencia de aplicaciones centradas principalmente en generar contenidos o responder instrucciones concretas, los agentes pueden encadenar acciones, utilizar herramientas y ejecutar tareas con diferentes grados de autonomía.
Ese funcionamiento amplía las posibilidades de automatización, pero obliga a revisar cuestiones como los permisos disponibles para cada agente, el acceso a datos corporativos, los mecanismos de autorización, el registro de sus acciones o la intervención humana cuando una operación supera determinados límites.
La gobernanza deja entonces de depender únicamente de las capacidades del modelo. También importa el entorno en el que funciona, las herramientas a las que tiene acceso y las reglas que delimitan su margen de actuación.
Ese planteamiento tiene consecuencias especialmente claras cuando los agentes se conectan a sistemas empresariales. Automatizar una consulta documental presenta un perfil de riesgo distinto al de permitir que un sistema modifique registros, ejecute operaciones financieras, envíe comunicaciones o tome decisiones que afecten a clientes y trabajadores.
Los marcos de gobernanza deberán adaptarse, por tanto, al grado de autonomía y a las consecuencias potenciales de cada caso de uso. Entre las prácticas internacionales de IA responsable ya aparecen de forma recurrente elementos como la evaluación de impacto, la gestión del riesgo, las pruebas, la transparencia y la supervisión humana.
OutThink trasladó también esa discusión a las pequeñas y medianas empresas mediante talleres y demostraciones de casos de uso. Para este tipo de organizaciones, el reto puede resultar especialmente complejo: necesitan incorporar IA sin disponer necesariamente de estructuras específicas de cumplimiento, seguridad o gobernanza tecnológica.
Los estándares, herramientas compartidas y modelos de evaluación reutilizables pueden reducir parte de esa barrera, especialmente a medida que proveedores tecnológicos y administraciones incorporen mecanismos de cumplimiento directamente en plataformas y servicios.
España como conexión entre Europa y América Latina
La jornada reservó además un espacio a la cooperación entre Europa y América Latina, con la gobernanza tecnológica como punto de conexión entre ambos mercados.
«España ha construido en estos años una posición relevante con modelos y experiencias como el sandbox que pueden servir de referencia también fuera de nuestras fronteras. Un liderazgo que debemos aprovechar para compartir conocimiento, conectar ecosistemas y aprovechar el papel que nuestro país puede desempeñar como puente entre ambos continentes», afirmó Tello.
Adigital e IAméricas, iniciativa desarrollada junto a BID Lab dentro de fAIr LAC, presentaron experiencias de micro, pequeñas y medianas empresas latinoamericanas que están incorporando criterios de responsabilidad desde las primeras fases de sus proyectos de inteligencia artificial.
La colaboración resulta relevante porque la expansión internacional de sistemas de IA obliga a gestionar marcos jurídicos y prácticas de gobernanza diferentes. Para las compañías que operan a ambos lados del Atlántico, la convergencia de estándares puede reducir costes de cumplimiento y facilitar que controles diseñados para un mercado puedan reutilizarse en otros.
En Europa, esa necesidad será cada vez más tangible conforme avance la aplicación del AI Act. Los proveedores de modelos de propósito general ya deben elaborar documentación técnica, ofrecer información a los desarrolladores que utilizan sus modelos y aplicar determinadas medidas de transparencia, mientras que los sistemas considerados de alto riesgo siguen un calendario de aplicación específico.
La consecuencia para las empresas es que la gobernanza de la IA empieza a abandonar el terreno de los principios corporativos para convertirse en infraestructura operativa. Inventarios de sistemas, responsables definidos, controles de acceso, documentación, evaluación de riesgos, monitorización y procedimientos de escalado pasarán a formar parte del despliegue tecnológico.
El desafío empresarial estará en incorporar esos mecanismos sin paralizar los proyectos ni tratarlos como una comprobación posterior. A medida que los sistemas ganen autonomía y se integren en procesos críticos, la capacidad de demostrar cómo funcionan, quién responde por ellos y bajo qué controles operan será una condición cada vez más ligada a su adopción a escala.