

SAP Core Path ha puesto en disponibilidad la primera fase de BasisOps, una plataforma web que reúne supervisión técnica, control de licencias y análisis de conflictos de acceso en entornos SAP. La propuesta se dirige principalmente a equipos de pequeñas y medianas organizaciones que necesitan gestionar estas tareas desde una misma interfaz, en lugar de mantener controles fragmentados.
El producto conecta directamente con los sistemas mediante RFC, sin instalar agentes, recopiladores ni middleware adicionales, según la compañía. Su alcance combina información sobre consumo de licencias, segregación de funciones, salud de los sistemas y seguridad del sistema operativo. La convergencia resulta relevante para equipos que deben atender la operación diaria mientras preparan cambios en su infraestructura o una transición hacia SAP S/4HANA.
El calendario de mantenimiento añade presión a esas decisiones. SAP mantiene el final del mantenimiento general de las aplicaciones principales de Business Suite 7 para el 31 de diciembre de 2027, con mantenimiento ampliado opcional hasta el 31 de diciembre de 2030. Ese horizonte obliga a las empresas afectadas a decidir cómo mantener o modernizar sus entornos y qué información necesitan para hacerlo.
Licencias y permisos bajo una supervisión común
Una de las piezas centrales de BasisOps es FUE Monitor, dedicado al control de licencias Full Use Equivalent. El módulo contempla modalidades de licenciamiento de SAP RISE y de instalaciones locales, clasifica usuarios en los niveles Developer, Advanced, Core y Self-Service, y genera avisos cuando se alcanzan determinados umbrales de consumo.
También prepara informes orientados a auditorías. Para los responsables de tecnología, reunir la clasificación de usuarios y las alertas permite disponer de una referencia común sobre el consumo de licencias. La utilidad operativa está en hacer visible esa información durante la gestión habitual del sistema, sin limitar su revisión a la preparación de una auditoría.
El control de permisos recae en SoD Analyzer, que identifica asignaciones conflictivas de roles y códigos de transacción. La segregación de funciones busca detectar combinaciones de acceso que puedan concentrar tareas incompatibles en un mismo usuario. BasisOps aplica una puntuación ponderada: multiplica por cuatro los riesgos críticos, por dos los altos y por uno los medios.
Esa ponderación ofrece una forma de ordenar la revisión de conflictos según su criticidad. El módulo incorpora un conjunto de reglas basado en objetos de autorización y produce informes para auditorías. Su función descrita es detectar y clasificar conflictos; la corrección de las asignaciones exige que el equipo responsable revise los permisos y decida los cambios correspondientes.
La gestión de esas reglas se concentra en Ruleset Manager, que permite definir los criterios de riesgo de las transacciones y mantener la matriz de conflictos. Los criterios alimentan directamente al analizador de segregación de funciones. Así, la configuración de las reglas y su aplicación quedan relacionadas dentro de la misma plataforma, en vez de tratarse como controles aislados.
Visibilidad técnica entre producción, calidad y desarrollo
La supervisión operativa se articula alrededor de System Health. El módulo reúne volcados ABAP, fallos de trabajos, registros de actualización, crecimiento de tablas y errores de transporte, además de datos de los servidores de aplicaciones y del sistema operativo. Son indicadores que permiten observar incidencias de distinta naturaleza desde una vista compartida.
La comparación entre entornos se realiza mediante All Systems. Esta vista muestra en paralelo los sistemas registrados y distingue producción, calidad y desarrollo con una codificación visual según su función. La información se actualiza cada 59 segundos, una cadencia concreta que ayuda a entender el alcance de la supervisión que la compañía presenta como información en vivo.
Para un equipo que administra varios sistemas, esa comparación puede facilitar la identificación de diferencias y la priorización de comprobaciones. La plataforma reúne señales técnicas que habitualmente requieren consultar distintas áreas de administración, aunque la interpretación de una incidencia sigue dependiendo del sistema afectado y de su papel dentro del entorno empresarial.
El módulo OS Security amplía esa visión a versiones de kernel, niveles de parche y exposición de sistemas Linux a vulnerabilidades, mediante una fuente de datos de NVD. También comprueba la caducidad de certificados SSL por servidor y parámetros de configuración de seguridad. De este modo, la supervisión incorpora tanto el funcionamiento de las aplicaciones como elementos de la infraestructura que las sostiene.
Conexión directa y análisis asistido por IA
La arquitectura de acceso a los datos es uno de los rasgos con los que SAP Core Path diferencia BasisOps. Todos los módulos obtienen información mediante conexiones RFC directas a SAP, sin una capa adicional de agentes o middleware. Según la empresa, este planteamiento permite registrar un sistema, conectarlo y obtener los primeros datos en menos de una hora.
Ese plazo es una estimación del proveedor, no un tiempo acreditado para cualquier despliegue. La característica verificable de la propuesta es el modelo de conexión descrito: evita instalar los componentes adicionales que la compañía enumera. Para los equipos destinatarios, esto reduce el número de piezas que deben incorporar para empezar a consultar la información de sus sistemas.
BasisOps incluye además análisis asistido por inteligencia artificial mediante integración con MCP y Claude. La compañía lo encuadra en la asistencia a operaciones BASIS. El alcance presentado no permite equiparar esa asistencia con una administración autónoma de SAP ni con la ejecución automática de las tareas que aparecen en su planificación de producto.
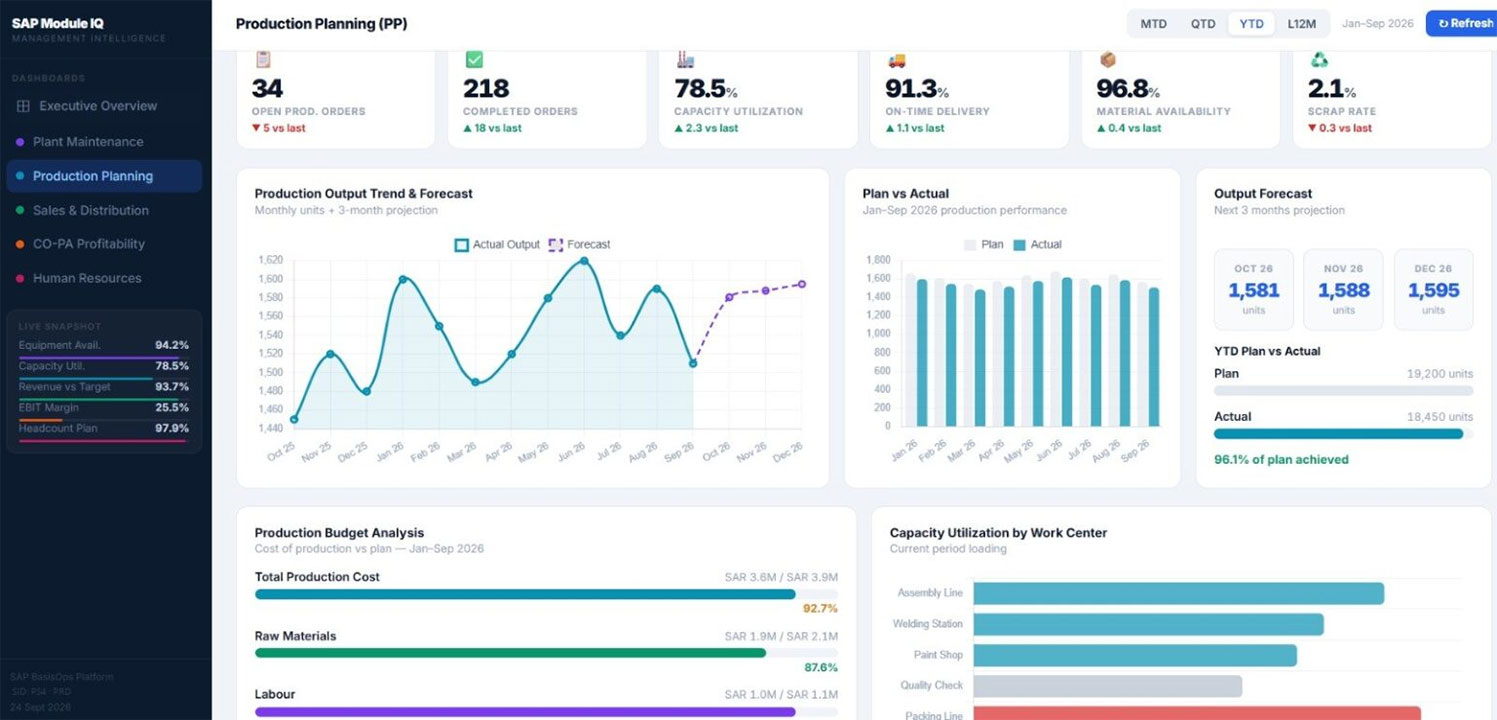
La herramienta forma parte de una estrategia más amplia de SAP Core Path. La empresa la presenta junto con Module IQ y CO-PA Profitability Intelligence dentro de una gama de tres plataformas de inteligencia para SAP que leen datos mediante RFC. El elemento común es aprovechar la información de los sistemas existentes a través de ese mecanismo de conexión.
La fase disponible se centra en observar y controlar
La separación entre las funciones operativas y las previstas resulta importante para valorar el producto. Las actualizaciones de kernel, de bases de datos HANA y DB2, así como las tareas de despliegue y complementos, figuran en la hoja de ruta de una segunda fase. No forman parte de las capacidades disponibles que se describen para esta primera entrega.
La consultora sitúa BasisOps junto a sus servicios de operación BASIS y HANA, gobierno de accesos, integración y conversión de ECC a S/4HANA. Esa proximidad conecta el producto con necesidades de mantenimiento y migración, pero la plataforma disponible tiene un cometido más delimitado: reunir datos de operación, licencias, permisos y seguridad para su seguimiento.
Para una organización que prepare cambios en SAP, la consecuencia práctica es disponer de una base compartida para revisar consumo de licencias, priorizar conflictos de acceso y localizar incidencias técnicas. Las decisiones de corrección y actualización siguen en manos del equipo responsable; BasisOps concentra las señales que ese equipo necesita examinar antes de intervenir.
Sigue el análisis de tecnología empresarial en Google
Añade La Ecuación Digital como fuente preferida y verás más análisis sobre inteligencia artificial, cloud, ciberseguridad, infraestructura de datos y transformación digital en tus resultados de Google.
Seguir La Ecuación Digital en GoogleAl hacer clic podrás seleccionar La Ecuación Digital como fuente preferida en Google.