
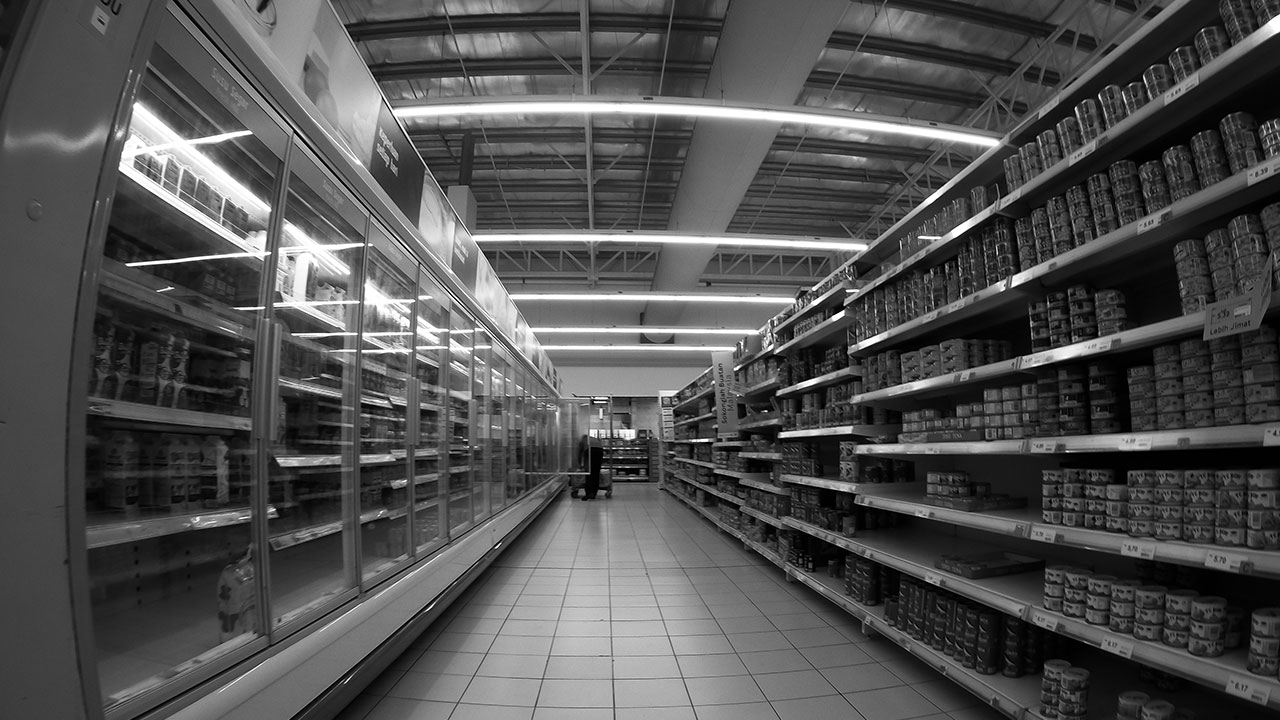

Francia ha atribuido a una unidad vinculada a la Guardia Revolucionaria de Irán los ciberataques a frigoríficos que alteraron los sistemas de refrigeración de más de 700 establecimientos comerciales durante la noche del 11 al 12 de octubre. La operación provocó pérdidas de alimentos por decenas de millones de euros y varios incendios, y constituye, según las autoridades francesas, la primera campaña cibernética de sabotaje a gran escala ejecutada en su territorio.
El episodio muestra cómo equipos industriales relativamente discretos, desde controladores de temperatura hasta sistemas de mantenimiento remoto, pueden convertirse en una vía para producir daños físicos y alterar cadenas de suministro. Esa exposición volvió a quedar patente semanas después, cuando instalaciones frigoríficas utilizadas por el servicio nacional de sangre francés sufrieron una intrusión similar, aunque las autoridades no han atribuido públicamente este segundo incidente a Irán.
El Gobierno francés responsabiliza concretamente a la unidad Shahid Kaveh, integrada en el centro electrónico y cibernético del Cuerpo de la Guardia Revolucionaria Islámica (IRGC). La atribución procede de una investigación conjunta del Centro de Coordinación de Crisis Cibernéticas de Francia (C4), en el que participan la agencia nacional de ciberseguridad ANSSI, los servicios de inteligencia interior y exterior, la Dirección General de Armamento y el mando francés de ciberdefensa.
El ministro de Exteriores francés, Jean-Noël Barrot, calificó la campaña como «sin precedentes» tanto por su escala como por su nivel de agresividad. París convocará al embajador iraní y llevará al ámbito comunitario una propuesta de nuevas sanciones contra las personas y entidades implicadas. Francia también se reserva la adopción de otras medidas, públicas o no, que considere necesarias y proporcionadas.
De cambiar una temperatura a provocar daños físicos
Los atacantes consiguieron acceso remoto a controladores que gestionaban frigoríficos y congeladores comerciales y modificaron su funcionamiento. En distintos establecimientos se produjeron ciclos anómalos de descongelación y subidas de temperatura que hicieron inutilizables alimentos almacenados.
Los incidentes alcanzaron establecimientos de varias de las principales cadenas francesas, entre ellas Carrefour, Intermarché, Coopérative U, Casino, Leclerc y Metro. El balance oficial habla de más de 700 ubicaciones afectadas, pérdidas de productos por valor de varias decenas de millones de euros y daños materiales. Al menos 15 incendios estuvieron relacionados con la manipulación de los sistemas, según la información publicada sobre la investigación francesa.
La operación destaca menos por la sofisticación técnica que por la superficie atacada. Una parte de estos sistemas de refrigeración está conectada a Internet para facilitar tareas como el mantenimiento remoto, la supervisión de temperaturas o la gestión de alarmas. Investigaciones iniciales detectaron instalaciones con firmware antiguo y mecanismos de acceso insuficientemente protegidos. Algunos equipos utilizaban incluso credenciales predeterminadas, una debilidad conocida desde antes de los incidentes de octubre.
La consecuencia es relevante para cualquier organización que opere tecnología industrial conectada. Un controlador diseñado para mejorar la eficiencia operativa deja de ser exclusivamente un equipo auxiliar cuando puede recibir instrucciones desde una red externa. Su compromiso permite intervenir sobre procesos físicos, y una manipulación aparentemente limitada puede convertirse en pérdida de mercancía, interrupción de actividad, daños en instalaciones o problemas de seguridad.
Las pistas que llevan a la unidad Shahid Kaveh
La atribución francesa combina distintos elementos técnicos y de inteligencia. El C4 sostiene que la infraestructura utilizada durante los ataques también participó en tareas de reconocimiento de equipos industriales de Schneider Electric y que las técnicas observadas coinciden con actividad asociada a Shahid Kaveh al menos desde abril de 2026.
Los investigadores encontraron además rastros del uso del persa en la infraestructura empleada. Las autoridades francesas señalan asimismo que CyberbanNews, un medio relacionado según la investigación con esta unidad iraní, difundió información sobre lo sucedido apenas un día después de los ataques.
Shahid Kaveh es conocida en el entorno de la ciberseguridad por identidades como CyberAv3ngers. Francia considera que el grupo dispone desde al menos 2024 de capacidad para localizar, acceder y controlar determinados equipos industriales de fabricantes como Schneider Electric, Siemens y Rockwell.
El historial atribuido a actores vinculados a la Guardia Revolucionaria incluye operaciones contra sistemas industriales fuera de Francia. En 2023, autoridades estadounidenses relacionaron a CyberAv3ngers con intrusiones en instalaciones de agua que utilizaban dispositivos de control conectados a Internet. La característica común es la explotación de tecnología operacional accesible de forma remota, en ocasiones mediante configuraciones débiles o dispositivos que permanecen desplegados durante años sin actualizaciones equivalentes a las habituales en sistemas corporativos.
París también sitúa la campaña dentro de una actividad iraní más amplia contra intereses franceses. El Gobierno recuerda operaciones contra Charlie Hebdo en 2023 y contra una compañía francesa de pantallas de vídeo durante los preparativos de los Juegos Olímpicos y Paralímpicos de París de 2024. La Unión Europea ya sancionó en marzo de 2026 a la empresa iraní Emennet Pasargad por su participación en anteriores operaciones.
Los frigoríficos conectados amplían el perímetro de riesgo
El ataque francés no quedó como un incidente aislado. A comienzos de noviembre se registraron anomalías similares en sistemas frigoríficos comerciales de varios países europeos, entre ellos Bélgica, Irlanda, Luxemburgo, Suecia, Finlandia y Estonia. Algunos equipos llegaron a registrar temperaturas próximas a los 50 grados. La relación técnica entre toda esta actividad todavía no ha sido establecida oficialmente.
También Francia sufrió un episodio especialmente sensible en la cadena sanitaria. El Établissement français du sang (EFS), responsable de recoger, preparar y distribuir productos sanguíneos a más de 1.900 hospitales, detectó accesos no autorizados a los controles de refrigeración de tres almacenes gestionados por contratistas.
Los atacantes elevaron los límites de temperatura y descongelación a niveles muy altos. En esta ocasión, los sistemas de alarma permitieron intervenir antes de que la sangre, el plasma y otros productos almacenados resultaran dañados, y parte del material se trasladó a otras instalaciones. El incidente fue comunicado a la agencia francesa de ciberseguridad y a las autoridades sanitarias. No existe por ahora una atribución pública que permita vincularlo a Shahid Kaveh o al Gobierno iraní.
La sucesión de ataques amplía una cuestión que tradicionalmente se ha asociado a centrales eléctricas, fábricas o plantas de tratamiento de agua. Los sistemas de control industrial también están presentes en supermercados, almacenes, edificios, centros logísticos, explotaciones agrícolas y proveedores sanitarios. La digitalización ha extendido la supervisión remota a equipos que antes funcionaban de forma mucho más aislada.
Para las empresas, ese cambio obliga a incorporar estos activos al inventario real de riesgo tecnológico. El problema abarca los equipos propios y los gestionados por proveedores de mantenimiento, fabricantes o contratistas, precisamente porque una organización puede depender de dispositivos conectados que no administra directamente.
La campaña francesa ilustra además una característica de las operaciones de sabotaje digital: no necesitan paralizar una empresa completa para generar costes importantes. Alterar durante unas horas un proceso físico crítico puede obligar a retirar inventario, cerrar instalaciones, activar protocolos de emergencia y reorganizar el suministro. Cuando ese mismo punto débil aparece desplegado en cientos de ubicaciones, una vulnerabilidad operacional se convierte también en un riesgo para toda la cadena.
Sigue el análisis de tecnología empresarial en Google
Añade La Ecuación Digital como fuente preferida y verás más análisis sobre inteligencia artificial, cloud, ciberseguridad, infraestructura de datos y transformación digital en tus resultados de Google.
Seguir La Ecuación Digital en GoogleAl hacer clic podrás seleccionar La Ecuación Digital como fuente preferida en Google.