
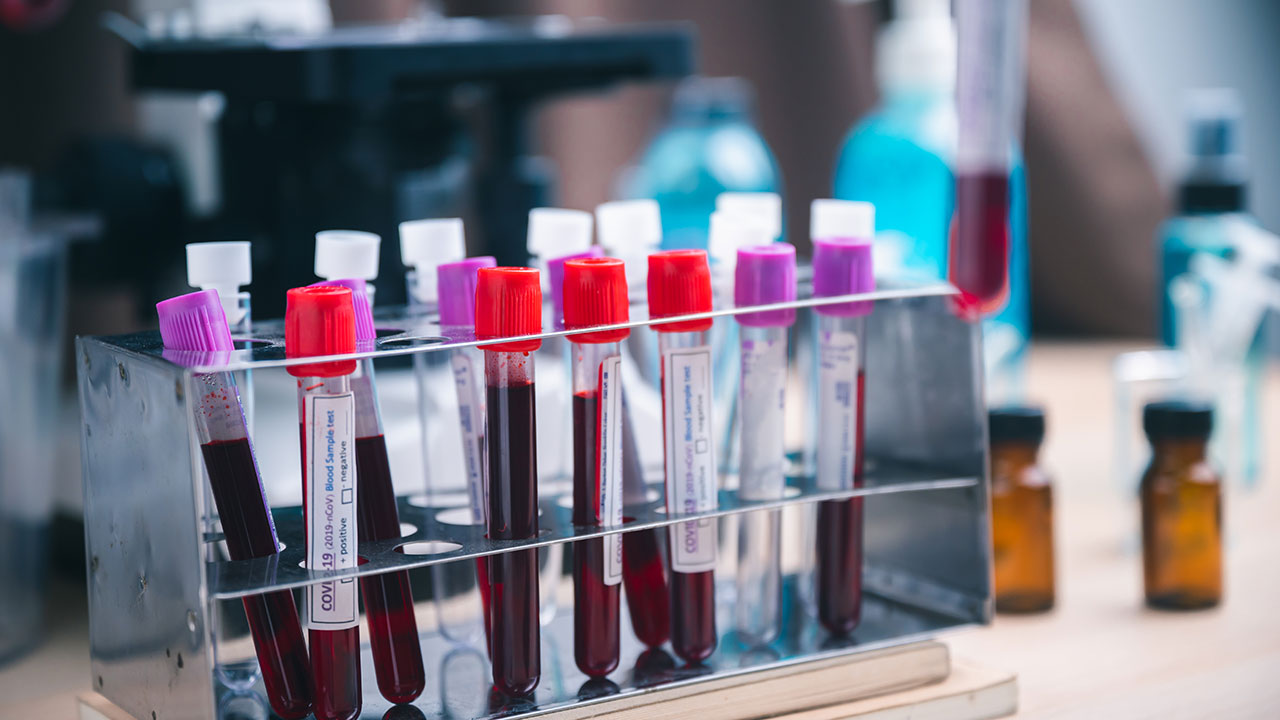

Los ciberataques a congeladores que durante las últimas semanas han provocado pérdidas de alimentos en supermercados europeos han alcanzado una infraestructura mucho más sensible. Tres instalaciones vinculadas al servicio público francés de sangre sufrieron un incidente en el que los atacantes modificaron de forma remota los parámetros de temperatura y descongelación de cámaras que almacenaban plasma destinado a transfusiones y a la fabricación de medicamentos.
El Établissement Français du Sang (EFS) confirmó que el ataque se produjo a través de un proveedor de equipamiento frigorífico y que los umbrales de temperatura fueron elevados a niveles extremos. Los sistemas de supervisión y alarma detectaron las anomalías a tiempo, lo que permitió trasladar o proteger los productos almacenados. No se perdió plasma ni se han identificado consecuencias sanitarias, mientras la recogida y distribución de sangre continúa funcionando con normalidad.
El incidente amplía el alcance de una campaña que hasta ahora había afectado principalmente al comercio minorista. Desde el 11 de octubre, sistemas comerciales de refrigeración y dispositivos similares han registrado incidentes de ciberseguridad en distintos Estados miembros de la UE. Tras una nueva oleada los días 1 y 2 de noviembre, la Comisión Europea, ENISA, Europol, la red de equipos nacionales de respuesta a incidentes y EU-CyCLONe han comenzado a coordinar el seguimiento y la respuesta.
La sucesión de casos pone el foco sobre una parte de la infraestructura tecnológica empresarial que suele quedar fuera de las conversaciones sobre ciberseguridad: los sistemas que controlan procesos físicos. Un ataque contra ellos puede pasar rápidamente de la red informática a una cámara frigorífica, una línea de producción o cualquier otro equipo conectado, con efectos directos sobre inventario, operaciones y seguridad de servicios esenciales.
De los supermercados a las reservas de plasma
La oleada más reciente afectó a comercios de Bélgica, Estonia, Finlandia, Irlanda, Italia, Luxemburgo, Países Bajos, Portugal y Suecia, entre otros países. En varias instalaciones, los sistemas de refrigeración fueron activados en modo de descongelación o sus temperaturas se elevaron de forma remota, obligando a desechar productos. En algunos establecimientos se registraron valores de hasta 50 grados.
Entre las cadenas afectadas figuran Delhaize, Carrefour, Intermarché, Coop, ICA y SuperValu. Bélgica concentró una parte significativa de los incidentes: decenas de establecimientos comunicaron problemas en sus instalaciones frigoríficas y la Fiscalía federal abrió una investigación. Carrefour confirmó afectaciones en alrededor de 15 establecimientos del país, mientras otros operadores comunicaron interrupciones en un número limitado de tiendas.
El episodio llega pocas semanas después de otro ataque de mayor escala en Francia. En octubre, centenares de supermercados sufrieron manipulaciones de sus sistemas de refrigeración, con daños económicos de varios millones de euros en algunas cadenas. Esa primera oleada ya había mostrado que una función aparentemente auxiliar podía convertirse en un punto de entrada con consecuencias materiales inmediatas.
El ataque al EFS eleva la gravedad potencial. Las cámaras afectadas contenían plasma para transfusiones y para la producción de medicamentos. El servicio francés de sangre abastece a hospitales de todo el país, de modo que una alteración prolongada de las condiciones de conservación habría podido convertir un incidente tecnológico en un problema de disponibilidad sanitaria. La intervención de las alarmas evitó ese escenario.
El incidente tampoco permite concluir que los atacantes eligieran deliberadamente un banco de sangre como objetivo. Rafe Pilling, director sénior de Investigación de Amenazas en Sophos, advierte de que, al acceder a este tipo de sistemas, un atacante no siempre puede determinar a partir de la red qué actividad desarrolla la organización ni qué productos protege cada equipo de refrigeración.
Ese factor amplía el riesgo de unos ataques que pueden tener consecuencias muy distintas dependiendo de dónde se encuentre instalado el mismo tipo de tecnología. «Una vez que se brinda a los hackers la oportunidad de interferir en la infraestructura de refrigeración, las consecuencias pueden ir mucho más allá de encontrar estantes vacíos en un supermercado. Esa misma tecnología puede estar protegiendo sangre, medicamentos y otros materiales sensibles a la temperatura, cuya alteración podría acarrear consecuencias mucho más graves», señala Pilling.
La agencia francesa de ciberseguridad ANSSI y el Ministerio de Sanidad investigan lo ocurrido. Por ahora no se ha establecido públicamente quién está detrás de los ataques ni si todos los incidentes observados en Europa pertenecen a una misma campaña.
“Eso es precisamente lo que me preocupa de los ataques de esta índole. Una vez que se brinda a los hackers la oportunidad de interferir en la infraestructura de refrigeración, las consecuencias pueden ir mucho más allá de encontrar estantes vacíos en un supermercado. Esa misma tecnología puede estar protegiendo sangre, medicamentos y otros materiales sensibles a la temperatura, cuya alteración podría acarrear consecuencias mucho más graves”.
Refrigeración conectada y sistemas difíciles de actualizar
La exposición tiene su origen, en parte, en la digitalización de instalaciones que antes funcionaban de manera más aislada. Los equipos comerciales de refrigeración incorporan desde hace años capacidades de monitorización y gestión remota. Un técnico puede comprobar temperaturas, recibir alertas, modificar parámetros o diagnosticar averías sin desplazarse físicamente hasta el establecimiento.
Ese modelo reduce costes de mantenimiento y permite gestionar grandes redes de tiendas, almacenes o instalaciones industriales. También introduce una superficie de ataque adicional cuando los controladores pueden alcanzarse desde Internet, utilizan credenciales débiles o funcionan con versiones antiguas de software.
Investigaciones citadas tras los primeros incidentes identificaron cerca de 13.000 controles de refrigeración accesibles a través de Internet en 99 países, instalados en supermercados, hospitales, explotaciones agrícolas y otras instalaciones. Parte del problema reside en equipos antiguos que siguen en funcionamiento pese a que ya no pueden recibir determinadas actualizaciones de seguridad.
En Bélgica, empresas de mantenimiento habían comenzado a proteger instalaciones después de los ataques franceses de octubre, pero algunos sistemas todavía no habían sido actualizados cuando llegó la nueva oleada. En determinados casos, la corrección requiere cambios de configuración, conexiones más seguras o incluso intervenciones sobre el propio equipamiento, y no únicamente instalar un parche de software.
Ese desfase entre la vida útil física y la vida útil digital es habitual en entornos industriales. Un congelador, una máquina o un controlador puede permanecer operativo durante muchos años, mientras el software, los protocolos de acceso remoto o los mecanismos de autenticación envejecen mucho más rápido.
La cadena de proveedores amplía la superficie de ataque
El episodio francés añade otra variable: la dependencia de terceros. El EFS ha explicado que sus propios sistemas no fueron el punto de entrada y que el incidente afectó a un proveedor de equipos frigoríficos.
Para las empresas, esto desplaza parte del problema desde la protección de su red corporativa hacia la gestión del riesgo de proveedores. Un sistema industrial puede estar conectado a plataformas externas para mantenimiento, telemetría o soporte. Aunque ese acceso resulte necesario para operar, también crea una relación técnica entre organizaciones que puede ser aprovechada si uno de los componentes queda expuesto.
La Directiva NIS2 ya obliga a las entidades comprendidas en su ámbito a gestionar los riesgos de ciberseguridad de sus operaciones, incluida la seguridad de la cadena de suministro. El Cyber Resilience Act introduce, además, obligaciones para los fabricantes de productos con elementos digitales. Desde septiembre de 2026 están vigentes determinados requisitos de notificación de vulnerabilidades explotadas e incidentes graves, mientras las principales obligaciones de seguridad del reglamento comenzarán a aplicarse en diciembre de 2027.
La Comisión Europea ha recomendado ahora que las organizaciones afectadas actúen de forma inmediata para reducir la exposición de estos sistemas. La coordinación comunitaria refleja que los incidentes han dejado de tratarse como fallos aislados de establecimientos individuales.
No existe de momento evidencia pública que permita atribuir la campaña a un Estado, un grupo criminal o un actor concreto. Tampoco se ha comunicado una petición de rescate y ningún grupo ha reivindicado los ataques. Las hipótesis sobre sabotaje o actividades patrocinadas por Estados siguen siendo, por tanto, hipótesis.
La consecuencia operativa sí es observable. Equipos conectados que durante años se consideraron sistemas secundarios pueden controlar activos cuyo fallo obliga a destruir inventario, detener instalaciones o proteger reservas sanitarias. La continuidad de negocio depende así de dispositivos industriales, accesos remotos y proveedores que necesitan entrar en el mismo perímetro de gestión de riesgos que los sistemas informáticos tradicionales.