

Una empresa puede tener herramientas avanzadas de ciberseguridad, presupuesto suficiente y especialistas capaces de responder a un ataque y, aun así, fallar cuando llega el momento de actuar. La información puede estar repartida entre distintos sistemas, las responsabilidades no siempre están claras y una decisión crítica puede quedar detenida mientras atraviesa varios departamentos.
Ese problema organizativo ocupa el centro de Relentless Defense Report 2026, el nuevo estudio de Cisco sobre preparación frente a las ciberamenazas en la era de la inteligencia artificial. La compañía ha cambiado incluso la forma de medir la ciberseguridad empresarial: la cobertura tecnológica representa un 25% de la puntuación y la velocidad de respuesta otro 25%, mientras que la denominada «fricción organizativa» concentra por sí sola el 50%.
La elección no es accidental. Cisco preguntó a 8.000 profesionales de seguridad de 30 mercados qué habría marcado una mayor diferencia durante un incidente o un intento de ataque reciente. Seis de cada diez señalaron obstáculos relacionados con la organización antes que deficiencias técnicas. Equipos que no comparten información, procedimientos de escalado poco claros, decisiones que tardan en llegar y métricas difíciles de traducir a términos de negocio aparecen de forma recurrente en las respuestas.
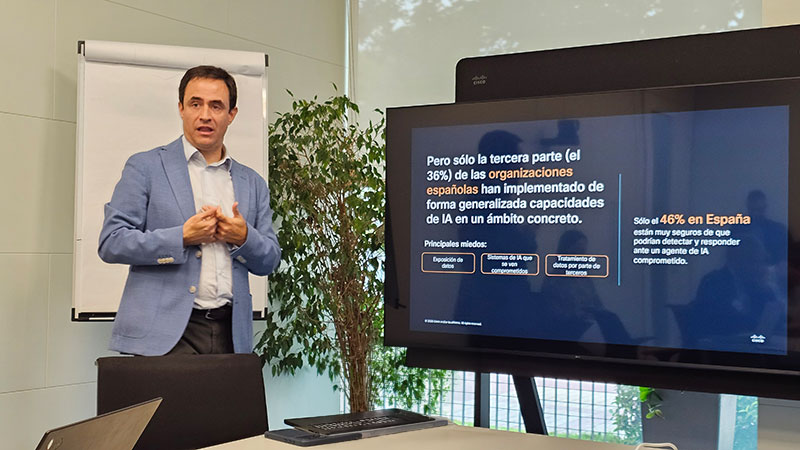
«Lo que más falla es la fricción», resumió Ángel Ortiz, director de Ciberseguridad de Cisco España, durante un encuentro con medios tecnológicos celebrado este martes en las oficinas de la compañía en Alcobendas.
Los resultados españoles refuerzan ese diagnóstico. España obtiene 62 puntos sobre 100 en el índice, ligeramente por debajo de los 64 de la media global. Solo un 8% de las organizaciones alcanza la categoría más alta, los llamados «Relentless Defenders», mientras un 15% queda situado en el nivel inferior. El porcentaje de organizaciones en la categoría superior coincide con la media mundial, pero España concentra más compañías en los grupos reactivo y expuesto, un 45% y un 15%, frente al 41% y el 12% global, y menos en el nivel consolidado, un 32% frente al 39%.
Durante la presentación, Ortiz explicó además que el 61% de las organizaciones españolas no funciona como un equipo unificado con herramientas de visibilidad compartidas y que el 36% encuentra dificultades para coordinar la respuesta entre los equipos técnicos y los responsables de negocio.
El nivel de exposición es, sin embargo, muy elevado: el 93% de las organizaciones españolas consultadas asegura haber sufrido al menos un ciberincidente grave con impacto en su actividad durante los últimos doce meses. En el 32% de los casos, el incidente estuvo relacionado con un ataque potenciado por inteligencia artificial.
La cifra de 62 puntos necesita, por tanto, una lectura distinta a la de una nota puramente tecnológica. Cisco no está midiendo únicamente si una compañía protege correctamente sus endpoints, dispone de sistemas de detección o cubre los principales vectores de ataque. El índice intenta medir si puede convertir esas capacidades en una defensa efectiva cuando aparece un incidente.
Ahí surge la segunda parte del problema. La inteligencia artificial está aumentando la capacidad de atacantes y defensores para operar a una escala que reduce el margen disponible para resolver esas fricciones internas. Una organización que tarda horas en reunir información, obtener una autorización o coordinar varios departamentos se enfrenta cada vez más a sistemas capaces de descubrir vulnerabilidades y automatizar operaciones en periodos mucho menores.
La velocidad, por tanto, deja de ser únicamente una cuestión tecnológica. También depende de cómo está organizada la empresa.
Una puntuación en la que la organización pesa más que la tecnología
Cisco ha cambiado la forma de medir la preparación. El nuevo índice combina cobertura, velocidad y fricción interna. Las dos primeras dimensiones representan un 25% cada una. La tercera, que mide hasta qué punto las barreras organizativas dificultan que los equipos actúen, supone el 50%.
Cuando durante el encuentro se planteó si ese 50% era un resultado obtenido por las empresas o una decisión metodológica, Ortiz aclaró inmediatamente la cuestión: es el peso asignado por Cisco.
La compañía lo justifica a partir de las respuestas de los propios profesionales. El estudio encuestó a 8.000 especialistas en seguridad de 30 mercados durante abril y mayo de 2026. Un 27% de los participantes eran CISO y el 60% llevaba al menos seis años en su organización. Al preguntar qué habría cambiado de manera más significativa la respuesta ante un incidente reciente, aproximadamente seis de cada diez señalaron obstáculos organizativos antes que carencias técnicas. La encuesta fue realizada mediante un procedimiento de doble ciego por Satori Experience y el análisis posterior correspondió a Sandpiper.
Ese diseño altera la lectura del 62 español. No mide exclusivamente si las compañías disponen de firewalls, sistemas de detección, protección de endpoints o capacidades para gestionar vulnerabilidades. Una organización con tecnología avanzada puede perder puntos porque sus equipos trabajan separados, porque la información se encuentra repartida entre sistemas o porque nadie tiene claramente delegada una decisión cuando comienza un incidente.
«La fricción», respondió Ortiz cuando otro periodista preguntó qué era lo que más fallaba.
Los resultados españoles utilizados durante la presentación apuntan precisamente en esa dirección. El 61% de las organizaciones reconoce que sus equipos no funcionan como una unidad coordinada con herramientas compartidas de visibilidad. Un 36% encuentra dificultades para coordinar la respuesta entre los equipos técnicos y las áreas de negocio y un 41% considera que sus métricas de seguridad son demasiado técnicas para ayudar a los responsables empresariales a tomar decisiones.
La fragmentación también afecta a los datos. Durante la exposición, Ortiz señaló que alrededor del 35% de los profesionales dedica más tiempo a recopilar o localizar información que a trabajar sobre la amenaza, mientras que cerca del 40% pierde información relevante porque reside en sistemas a los que no tiene acceso.
El informe global ofrece una imagen prácticamente idéntica: el 40% afirma dedicar más tiempo a recopilar y correlacionar manualmente datos de distintos sistemas que a perseguir amenazas y el 39% reconoce perder información crítica porque está almacenada fuera de su alcance.
La consecuencia aparece en los minutos en los que una empresa dispone de menos margen para improvisar. Detectar una actividad sospechosa puede requerir correlacionar información de red, endpoints, identidades, aplicaciones y servicios cloud. Contenerla puede exigir además que sistemas, redes, seguridad, legal, privacidad o responsables de negocio acuerden hasta dónde se puede interrumpir una operación.
Ortiz explicó que las dificultades para detectar y para responder «van bastante de la mano». Si la información está fragmentada, la detección empeora. Si después de detectar el ataque es necesario acudir a otra área para seguir la cadena del incidente, la misma fragmentación vuelve a retrasar la respuesta.
Una empresa puede comprar seguridad y tardar meses en utilizarla
El estudio introduce así una distinción relevante para cualquier comité de dirección que examine el presupuesto de ciberseguridad: disponer de una capacidad y ser capaz de ponerla en funcionamiento son cosas diferentes.
A escala global, únicamente el 21% de las organizaciones afirma poder desplegar completamente un nuevo sistema de seguridad en menos de seis meses después de haber obtenido presupuesto y autorización. Entre los «Relentless Defenders», el porcentaje alcanza el 52%.
La diferencia se vuelve más crítica cuando aparece una amenaza nueva. Solo el 14% de las empresas puede actualizar sus controles en tiempo real y otro 26% consigue hacerlo durante las siguientes 24 horas. Alrededor del 60% necesita más de un día. Entre las organizaciones que ocupan la primera categoría del índice, un 45% afirma poder actuar en tiempo real y un 79% dentro de las primeras 24 horas.
Ese dato terminó abriendo uno de los debates más interesantes del encuentro.
Si los atacantes emplean máquinas para descubrir vulnerabilidades y automatizar operaciones, y las compañías necesitan más de 24 horas para adaptar sus controles, la defensa humana comienza a tener un problema de escala. Ortiz resumió la posición de Cisco con una frase que repetiría varias veces: «La automatización es inevitable».
La afirmación tiene consecuencias más profundas que introducir asistentes de IA en un centro de operaciones de seguridad. Implica empezar a permitir que determinados sistemas detecten, decidan y ejecuten acciones con un grado creciente de autonomía.
Durante el turno de preguntas surgió entonces una imagen sencilla: dos máquinas, una atacante y otra defensora, operando a una velocidad a la que el profesional humano únicamente puede supervisar posteriormente lo ocurrido.
Ortiz no descartó ese escenario. La función de las personas, explicó, tenderá a concentrarse en la supervisión, el control y los incidentes complejos, mientras las operaciones repetitivas y determinadas respuestas estándar serán progresivamente automatizadas.
«Si nos queremos enfrentar a los ataques a escala de máquina, es inevitable automatizar», afirmó.
La carrera entre descubrir una vulnerabilidad y corregirla
La misma discusión apareció alrededor del software. Los modelos de IA pueden analizar enormes cantidades de código y encontrar vulnerabilidades en periodos antes impensables para un equipo humano. El aumento de la velocidad de descubrimiento, sin embargo, no elimina automáticamente el tiempo necesario para corregirlas.
Una vulnerabilidad puede localizarse con rapidez y seguir abierta durante días o semanas si corregirla requiere desarrollar y validar un parche, evaluar incompatibilidades, decidir cuándo desplegarlo y asumir el riesgo de interrumpir un servicio.
Ortiz puso sobre la mesa precisamente esa diferencia. Encontrar fallos a escala de máquina hace que aparezca una cantidad de trabajo que después tiene que pasar por los procesos de las organizaciones.
La respuesta de la industria está avanzando hacia mecanismos como el «virtual patching», capaces de introducir protecciones antes de modificar definitivamente el software afectado. Ortiz mencionó tecnologías de Cisco como Live Protect o HyperShield como ejemplos de ese planteamiento, con la intención de aplicar controles de una forma más granular y reducir la ventana entre el descubrimiento de una debilidad y su mitigación.
El escenario puede cambiar de nuevo cuando una parte mayor del código sea generada también mediante inteligencia artificial. Ortiz planteó que un software creado por máquinas con instrucciones explícitas de seguridad podría reducir determinados errores humanos. En ese futuro, la competición podría desplazarse hacia qué sistemas detectan, explotan o corrigen antes una vulnerabilidad.
Por ahora, sostuvo, el desequilibrio sigue siendo elevado porque la IA está analizando una base de software construida en gran medida por personas y acumulada durante años.
La IA ya acelera la defensa, pero crea otra superficie que proteger
Cisco distingue dos movimientos que avanzan simultáneamente. El primero es «AI for Security»: utilizar inteligencia artificial para mejorar la seguridad. El segundo es «Security for AI»: proteger los propios sistemas de inteligencia artificial.
En el primero, las cifras del estudio muestran beneficios sustanciales, aunque proceden de las declaraciones de los encuestados y no de una medición experimental independiente.
Entre el 97% de participantes que ya ha desplegado alguna capacidad de seguridad basada en IA, el 87% afirma haber mejorado al menos un 25% la velocidad de detección de amenazas y la mitad declara mejoras de al menos el 50%. Un 85% observa aumentos de al menos el 25% en la velocidad de respuesta y remediación, mientras que otro 50% sitúa la mejora por encima del 50%. Casi nueve de cada diez aseguran además haber reducido la carga de trabajo de sus equipos.
El segundo movimiento resulta más problemático.
Un 41% de las organizaciones teme la exposición de información sensible mediante el uso de IA, el 40% menciona el posible compromiso de los propios sistemas y un 37% señala los riesgos relacionados con la seguridad y el tratamiento de datos por proveedores externos.
La expansión de los agentes aumenta la dificultad. Ya no se trata únicamente de controlar qué pregunta un empleado a un chatbot. Un agente puede disponer de credenciales, acceder a bases de datos, invocar aplicaciones, modificar información y ejecutar operaciones sin que cada paso dependa de una orden humana.
Eso convierte a los agentes en nuevas identidades dentro de la empresa.
Ortiz utilizó el ejemplo que le había trasladado recientemente un cliente: una organización que quería proporcionar un agente a cada comercial para ayudarle en sus tareas. Desde la perspectiva de seguridad, ese asistente pasa a ser una identidad no humana que accede a recursos corporativos, maneja información potencialmente confidencial y actúa con cierto grado de autonomía.
Esa transición todavía está lejos de ser generalizada. Solo el 25% de las organizaciones españolas ha desplegado ampliamente agentes de IA en sus operaciones de seguridad.
El informe muestra hasta qué punto la gobernanza todavía está intentando alcanzar esa realidad. Entre las organizaciones que ya tienen agentes extensamente desplegados o funcionando en áreas operativas relevantes, solo el 54% se declara muy seguro de poder detectar y responder al compromiso de uno de esos sistemas, frente al 46% en España. Al mismo tiempo, el 80% considera que la IA agéntica permitirá a los atacantes ejecutar campañas más persistentes y adaptativas con menos esfuerzo.
Entre los «Relentless Defenders» la situación cambia. Un 86% aplica controles integrales y consistentes a agentes de IA e identidades no humanas, frente al 37% del resto. El 77% muestra una confianza elevada en su capacidad para reaccionar ante un agente comprometido, frente al 51%, y el 69% utiliza detección automatizada continua, frente al 26%.
La diferencia ayuda a entender uno de los argumentos centrales del estudio: las organizaciones que emplean más IA no parecen hacerlo porque ignoren sus riesgos, sino porque previamente han creado las condiciones para controlarla.
Antes de proteger la IA hay que saber dónde está
Una pregunta sobre la llamada «shadow AI», el uso de herramientas o modelos que aparecen dentro de una empresa fuera del conocimiento formal de los departamentos responsables, llevó el debate a un problema anterior incluso a la protección.
Para Ortiz, el proceso comienza por descubrir qué activos de IA existen realmente.
Puede tratarse de una plataforma contratada directamente por un departamento, de un modelo descargado por un equipo técnico o de una herramienta conectada a información corporativa sin pasar por los procedimientos habituales. La organización difícilmente podrá establecer políticas sobre algo cuya existencia desconoce.
Ortiz describió una secuencia de descubrimiento, evaluación y protección. Primero localizar los activos, incluida esa IA en la sombra. Después someter los modelos a pruebas para identificar comportamientos inseguros o vulnerabilidades conocidas. Finalmente, aplicar controles durante su ejecución y vigilar de manera continua las aplicaciones que pasan a producción.
Esa necesidad convierte el inventario tecnológico, una disciplina aparentemente básica, en uno de los problemas más importantes de la IA empresarial. El número de modelos, servicios, agentes y conexiones puede crecer más rápido que la capacidad tradicional de catalogarlos.
Más presupuesto tampoco garantiza menos incidentes
El estudio introduce otro dato relevante para los responsables financieros. En España, solo el 34% de las organizaciones que aumentaron su inversión en seguridad consiguió reducir los incidentes. Entre los «Relentless Defenders», la proporción alcanza el 71%. En el 45%, el volumen aumentó o permaneció igual pese al incremento de inversión.
Entre los «Relentless Defenders», el 71% sí relaciona el aumento de presupuesto con una reducción de incidentes.
La encuesta no permite afirmar que una determinada forma de organización cause directamente esa mejora. Las diferencias muestran asociaciones entre las compañías mejor puntuadas y determinados comportamientos. Tampoco puede aislar todos los factores que explican el número de incidentes de una empresa.
Sí proporciona una advertencia útil contra una lectura puramente presupuestaria del problema. Una herramienta comprada y desplegada parcialmente, una capacidad cuyos datos quedan aislados o un sistema que solo utiliza uno de varios equipos puede tener un retorno muy diferente al de la misma inversión integrada en los procesos de la compañía.
Las organizaciones situadas en la primera categoría operan además de forma distinta en otras variables. El 83% trabaja como un único equipo coordinado de seguridad con herramientas y visibilidad compartidas entre seguridad, redes y TI, frente al 37% del resto. Un 63% invierte intensamente en mejorar las capacidades de su personal de seguridad, casi el doble que las demás.
Cisco resume su recomendación en cinco movimientos: aclarar las responsabilidades antes de adquirir herramientas, construir una visión común de los datos, practicar los planes de respuesta en lugar de limitarse a documentarlos, permitir que la IA se encargue de los primeros minutos de las tareas más mecánicas y diseñar procedimientos en los que la opción segura sea también la más sencilla para el usuario.
La plataforma vuelve a escena, junto con el riesgo de dependencia
La solución que propone Cisco desemboca inevitablemente en una vieja discusión de la industria de la ciberseguridad: la consolidación de herramientas.
Si el problema es que los datos se encuentran fragmentados y los equipos utilizan múltiples consolas, una plataforma que centralice información y controles parece una respuesta lógica. También coincide con los intereses comerciales de grandes fabricantes que durante los últimos años han ampliado sus catálogos para cubrir una parte cada vez mayor de la arquitectura de seguridad.
Cisco encuadra en esa estrategia la adquisición de Splunk, con el objetivo de integrar grandes volúmenes de información, y Cisco Security Cloud Control, planteado como una capa común de gestión.
Pero el debate en la sala introdujo rápidamente el reverso de esa propuesta. Los CISO llevan años intentando reducir el llamado «tool sprawl», la proliferación de herramientas especializadas, pero una plataforma demasiado cerrada puede devolverles a otro problema conocido: la dependencia de un único fabricante.
Ortiz reconoció que el «vendor lock-in» sigue siendo una preocupación real.
El mercado cambia demasiado deprisa como para asumir que un proveedor será siempre el mejor en todas las nuevas áreas. Aparecen tecnologías, ataques y empresas especializadas que pueden obligar a incorporar productos distintos. A ello se suma la realidad de compañías que crecen mediante adquisiciones y heredan infraestructuras construidas con fabricantes diferentes.
«Esto es en el mundo del PowerPoint, porque en el mundo real te vas a encontrar con clientes que tienen todo tipo de fabricantes», afirmó Ortiz al referirse a las propuestas que pretenden concentrar toda la seguridad dentro de un solo proveedor.
Su respuesta fue defender una plataforma abierta. Como ejemplo, señaló que Security Cloud Control puede gestionar también firewalls de terceros. La afirmación comercial de Cisco queda así sometida a una prueba que los clientes tendrán que evaluar en cada despliegue: hasta qué punto esa apertura permite integrar productos ajenos sin perder funciones ni introducir una dependencia distinta en la capa que los administra.
La fragmentación y la concentración constituyen dos riesgos operativos diferentes. Demasiadas herramientas independientes complican la visibilidad y la respuesta. Una consolidación excesiva puede aumentar la dependencia tecnológica y limitar la capacidad de incorporar soluciones especializadas. La evolución hacia plataformas tendrá que resolver ambos extremos.
De cumplir procedimientos a delegar decisiones
Al terminar la conversación, la cuestión había avanzado bastante más allá de la puntuación de España.
La ciberseguridad empresarial lleva años intentando acercarse al negocio, reducir la fragmentación y automatizar operaciones. La IA acelera simultáneamente las tres necesidades porque modifica la velocidad a la que pueden operar tanto atacantes como defensores.
Lo que hasta ahora podía considerarse ineficiencia interna empieza a convertirse en una vulnerabilidad temporal. Una autorización que tarda horas, una alerta encerrada en otra herramienta o un equipo que desconoce quién puede ordenar el aislamiento de un sistema amplían una ventana que un atacante automatizado puede aprovechar a una escala mayor.
El cambio más delicado está en la respuesta que propone la propia industria. Reducir esa ventana requiere delegar cada vez más acciones en sistemas automáticos.
Esa delegación traslada parte del riesgo. Una compañía puede mejorar su capacidad de reacción permitiendo que un agente contenga una amenaza, modifique una política o aplique una protección sin esperar a una persona. Al mismo tiempo, necesita conocer qué permisos tiene ese agente, qué datos puede utilizar, cómo se supervisan sus decisiones y qué ocurre cuando se equivoca o resulta comprometido.
El informe formula ese movimiento de manera especialmente explícita al recomendar que la IA pueda hacerse cargo de «los primeros diez minutos», mediante automatización limitada, antes de que sea necesaria la intervención humana.
Para las empresas españolas, el 62 sobre 100 adquiere ahí más sentido que como simple clasificación. La carrera no consiste únicamente en adquirir capacidades capaces de trabajar a velocidad de máquina. También obliga a rediseñar quién puede decidir, qué información comparte cada departamento y cuánto control está dispuesta a delegar una organización para responder a esa misma velocidad.
La discusión sobre la IA en ciberseguridad entra así en una fase más operativa. La pregunta empieza a desplazarse desde qué puede hacer la tecnología hacia qué decisiones puede ejecutar por sí misma y bajo qué condiciones una empresa está preparada para dejarla hacerlo.